WCF NetTcpBinding 傳輸安全模式深度解析(一):NetTcpSecurity 核心定義與預設行為
NetTcpBinding 內部透過 NetTcpSecurity 類別掌控安全模式與細節。本節剖析其類別結構、建構函式與預設屬性值,為後續實戰奠定理論基礎。
 WCF NetTcpBinding 傳輸安全模式深度解析(二):預設安全配置全解析
本節建立完整的 WCF 自宿主範例,零配置下驗證 NetTcpBinding 的預設安全行為:傳輸安全模式 + Windows 憑證 + 加密簽名。 服務契約
 WCF NetTcpBinding 傳輸安全模式深度解析(三):ProtectionLevel 保護等級控制
承接前文,究竟是哪項配置觸發了 WCF 對傳輸訊息的加密?關鍵在於 <transport> 元素的 protectionLevel 屬性。本節透過將
 WCF NetTcpBinding 傳輸安全模式深度解析(四):憑證驗證配置實戰
在 WCF 的傳輸安全模式下,客戶端憑證類型支援 None、Windows 與 Certificate 三種,預設採用 Windows 憑證。前幾節已詳細示範
 WCF NetTcpBinding Transport 安全模式 (5):ClientCredentialType 憑證驗證 - None 模式與 DNS 身分設定
None 模式完全跳過憑證驗證,僅使用 SSL 加密通道 (protectionLevel=EncryptAndSign)。服務端憑證組態在 <servi
 WCF NetTcpBinding Transport 安全模式 (6):ClientCredentialType 憑證驗證 - PeerTrust 模式
PeerTrust 僅信任位於 TrustedPeople 存儲區的憑證,不驗證 CA 鏈。最嚴格但部署最繁瑣,需手動匯入每張受信任憑證。 雙向組態 <!
WCF NetTcpBinding Transport 安全模式 (7):ClientCredentialType 憑證驗證 - ChainTrust 模式
ChainTrust 強制憑證必須從受信任根 CA 建立完整信任鏈。Windows 內建一組預設受信任 CA,若憑證由其簽發 (或其下級 CA 簽發) 即通過。
WCF NetTcpBinding Transport 安全模式 (8):ClientCredentialType 憑證驗證 - PeerOrChainTrust 模式
PeerOrChainTrust 接受兩種信任來源:憑證位於 TrustedPeople 存儲區,或能建立完整信任鏈至受信任根憑證機構 (CA)。 服務端組態
 WCF NetTcpBinding Transport 安全模式 (9):ClientCredentialType 憑證驗證 - Custom 自定義模式
Custom 驗證模式提供最高彈性,允許開發者實作 X509CertificateValidator 完全自定邏輯。 用戶端組態指定自定驗證器 <serv
 Emit 基本操作:動態建立組件、模組、型別與方法骨架
Emit 是反射的孿生兄弟,支援執行期產生 IL 代碼。本系列三篇完成簡易 Mock 介面動態實作,本文為第一篇:建立完整動態組件架構。 動態實作介面需求 業務
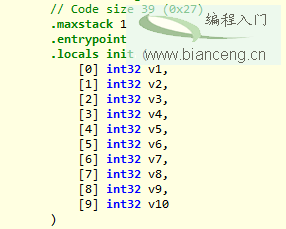 Emit ILGenerator 實戰:動態產生方法體與 Mock 介面示範
接續《Emit 基本操作》,本文聚焦 ILGenerator 將 IL 指令注入方法體,並完成簡易 Mock 介面動態實作。 CIL 指令速覽 .NET 編譯器
WCF 角色服務簡介:跨平台角色查詢與用戶端整合
WCF 角色服務 (System.Web.ApplicationServices.RoleService) 讓任意 SOAP 客戶端查詢使用者角色,支援 Get
WCF 身分驗證服務實作指南:自定義驗證與 Cookie 管理
WCF 身分驗證服務 (System.Web.ApplicationServices.AuthenticationService) 讓任何支援 SOAP 的客戶
MSMQ 訊息佇列工具類:突破 4MB 限制與泛型序列化封裝
簡化 MSMQ 呼叫並實現可替換性,核心解決兩大痛點: 突破 4MB 訊息大小限制:< 4MB 直接佇列儲存 (MessageLocation.InQueue
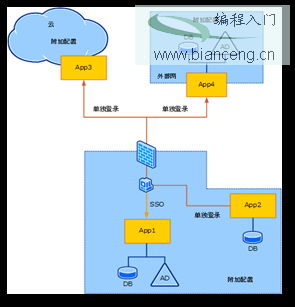 WIF 基本原理 (1):身分孤島問題與宣告基礎解決方案
傳統應用面臨「身分孤島」:內部員工用 Kerberos,外部用戶用帳號密碼,跨組織存取需分別登入,無法統一(圖 15-1)。整合現有使用者存儲與驗證邏輯極具挑戰
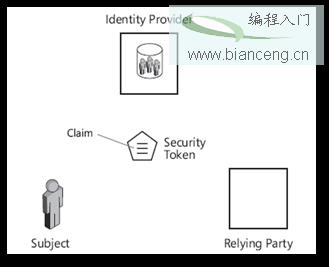 WIF 基本原理 (2):宣告基礎身分模型核心概念與實作機制
宣告基礎身分模型將使用者資訊封裝為「宣告」傳遞給應用程式,應用程式據此做身分決策。核心優勢:應用程式無需自行驗證、儲存密碼、查詢目錄、整合異構系統,實現真正的關
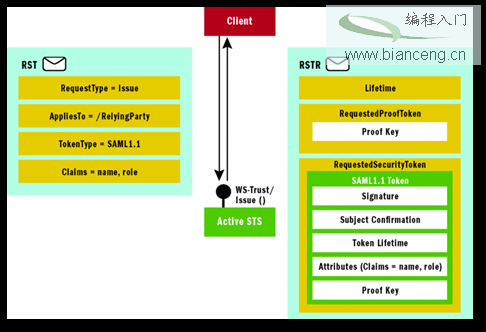 WIF 基本原理 (3):安全權杖服務 (STS) 架構與宣告轉換機制
安全權杖服務 (STS) 依據 WS-Trust/WS-Federation 簽發、驗證、續約、取消安全權杖。WIF 封裝協定細節,讓開發者輕鬆建構自訂 STS
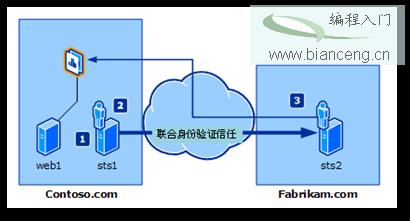 WIF 基本原理 (4):聯合身分驗證實作案例與流程解析
聯合身分驗證讓合作夥伴員工透過單一登入 (SSO) 存取其他網域資源。三大角色:身分提供者 (IP)、宣告提供者 (CP/STS)、信賴方 (RP)。WIF 提