聯合身分驗證讓合作夥伴員工透過單一登入 (SSO) 存取其他網域資源。三大角色:身分提供者 (IP)、宣告提供者 (CP/STS)、信賴方 (RP)。WIF 提供 API 建構三者。
Fabrikam 員工 Frank 想免重新登入存取 Contoso 資源 (Web 應用 web1)。Contoso 部署 sts1 (CP) 與 Fabrikam 信任;Fabrikam 部署 sts2 (IP) 與 Contoso 信任(圖 15-11)。
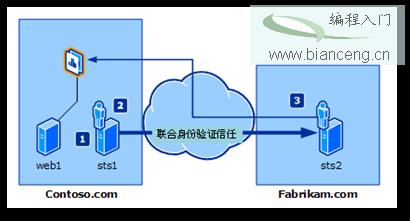
圖 15-11 聯合身分驗證架構
web.config。此流程展示跨網域信任鏈如何實現 SSO,實際部署仍需考慮憑證、端點、宣告對應等細節。
作者:玄魂
出處:https://www.cnblogs.com/xuanhun/ (改編自《.NET 安全揭秘》)