安全權杖服務 (STS) 依據 WS-Trust/WS-Federation 簽發、驗證、續約、取消安全權杖。WIF 封裝協定細節,讓開發者輕鬆建構自訂 STS (主動/被動),或使用 ADFS 2.0、LiveID STS 等現成產品。
主動:WS-Trust 訊息交換 (RST/RSTR),用於 Windows 客戶端。權杖通常為 Holder-of-Key SAML,含證明金鑰證明持有者身分(圖 15-4)。
被動:瀏覽器導向流程,RST 為查詢字串,RSTR 為表單 POST。權杖為 Bearer SAML,無證明金鑰,依賴傳輸層安全(圖 15-5)。
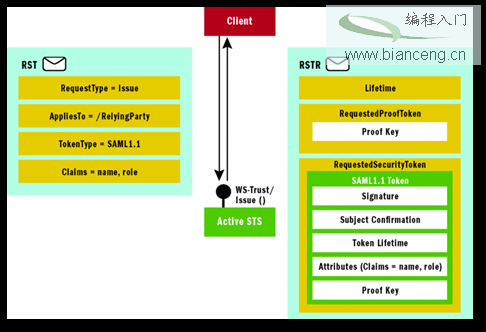
圖 15-4 主動權杖簽發 RST/RSTR
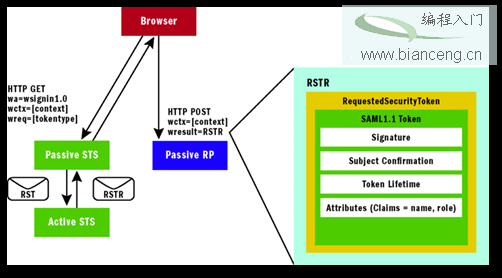
圖 15-5 被動權杖簽發流程
RP、IP-STS、Windows 客戶端 (含代理) 三方互動(圖 15-6)。自訂 STS 實作點:SecurityTokenService、WSTrustServiceHost、WSTrustContract 端點配置(圖 15-7)。
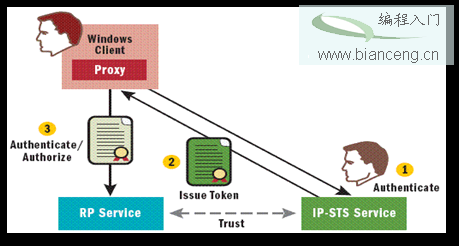
圖 15-6 簡單主動聯合方案
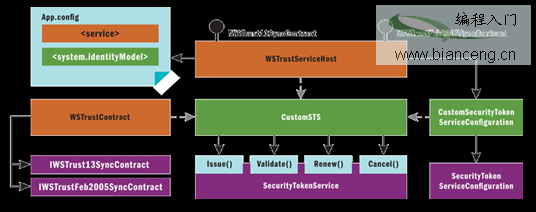
圖 15-7 自訂 STS 實作架構
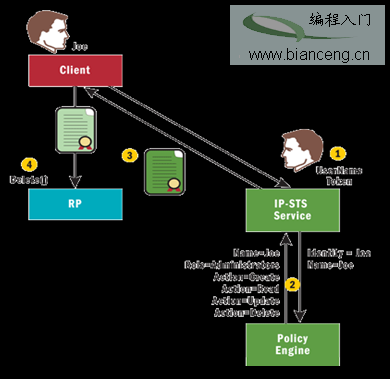
圖 15-8 IP-STS 宣告轉換範例
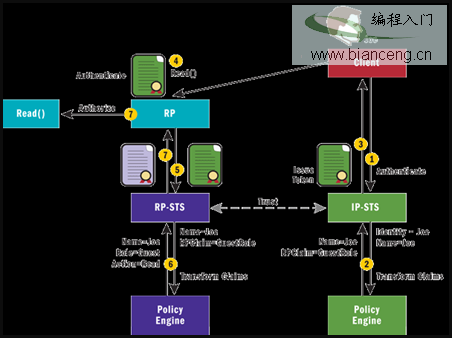
圖 15-10 跨網域宣告轉換
建議優先使用成熟 STS 產品降低安全風險,WIF 適合需高度客製化的場景。
作者:玄魂
出處:https://www.cnblogs.com/xuanhun/ (改編自《.NET 安全揭秘》)