宣告基礎身分模型將使用者資訊封裝為「宣告」傳遞給應用程式,應用程式據此做身分決策。核心優勢:應用程式無需自行驗證、儲存密碼、查詢目錄、整合異構系統,實現真正的關注點分離。
Claim 類型,含 Issuer 屬性。傳統 IIdentity (驗證) + IPrincipal (授權) 綁定 Windows/Form 驗證,難以跨網域、雲端、異構系統統一。宣告模型將驗證外包給 STS,應用程式只消費宣告,如同列印工作交給驅動程式,應用程式只呼叫 PrintDocument。
使用者 (如影迷) → IP (驗證並簽發宣告) → RP (售票員/影院,消費宣告授權)。流程:使用者向 RP 請求 → RP 導向 IP → IP 驗證簽發權杖 → 使用者呈現權杖給 RP → RP 驗證簽章與宣告授權(圖 15-2、15-3)。
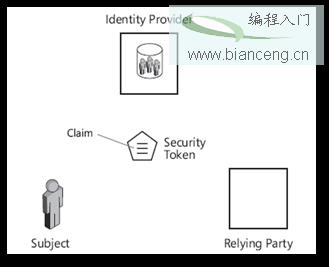
圖 15-2 宣告模型實體關係
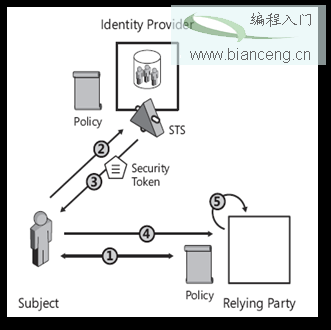
圖 15-3 驗證流程時序
作者:玄魂
出處:https://www.cnblogs.com/xuanhun/