IBM DB2 Content Manager (CM) 提供高度彈性的安全定義機制,企業可依業務需求設計寬鬆或嚴格的安全策略。CM 透過身份驗證與授權實現多層級防護,並引入權限集合與存取控制清單 (ACL) 實現細粒度授權控制。
文章透過具體業務案例,展示不同 CM 實體(使用者、群組、項目、工作流等)如何在多層安全級別下協同運作,幫助架構師快速落地企業內容管理系統的安全治理。
即時企業的關鍵:看清流程、即時反應 在競爭激烈的環境中,企業
Oracle 查詢每部門最低薪資員工:關聯子查詢 vs IN
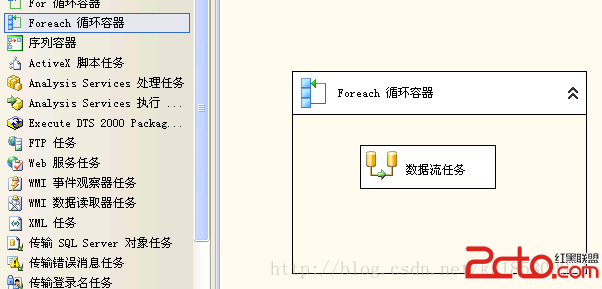
SSIS 實戰教程:Foreach 循環容器 + 文件枚舉器
效能瓶頸分析 IMPORT 實用程式執行時:所有約束驗證、所