前言:安全是網銀的生命線
Internet 開放性帶來無限商機,也暴露銀行系統於駭客、木馬、內部洩密等多重威脅。單一防火牆、單一加密已不足以應對。本文基於 PPDRR 安全模型,構建「策略-防護-檢測-響應-恢復」動態閉環,覆蓋網絡層、系統層、應用層三層防禦。
PPDRR 模型:動態安全閉環
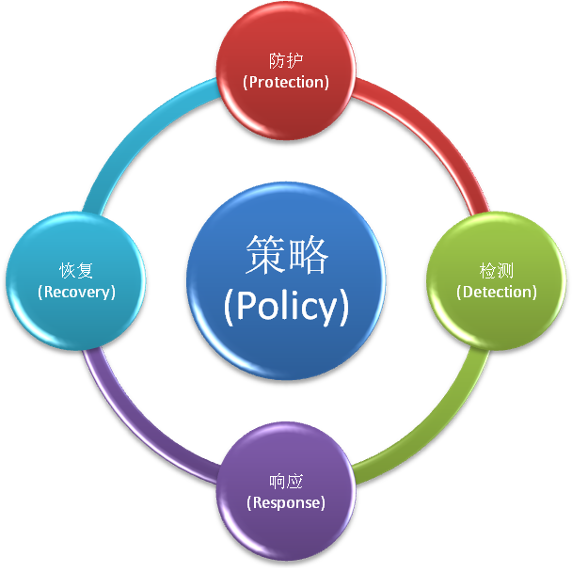
| 階段 | 核心任務 | 關鍵技術 |
|---|
| Policy (策略) | 制度規範、分級分類、責任劃分 | 管理制度、操作規程、應急預案 |
| Protection (防護) | 身份認證、訪問控制、邊界隔離、傳輸加密 | 雙因子認證、RBAC、多層防火牆、SSL/簽名控件 |
| Detection (檢測) | 入侵檢測、狀態監控、安全審計 | NIDS/HIDS、網管系統、審計日志分析 |
| Response (響應) | 阻斷攻擊、隔離損害、取證留證 | 自動阻斷、流量清洗、應急響應流程 |
| Recovery (恢復) | 業務恢復、數據恢復、事後複盤 | 雙機熱備、負載均衡、災備演練 |
五階段首尾相接,持續適應威脅變化。
網絡拓撲:四區三層防火牆
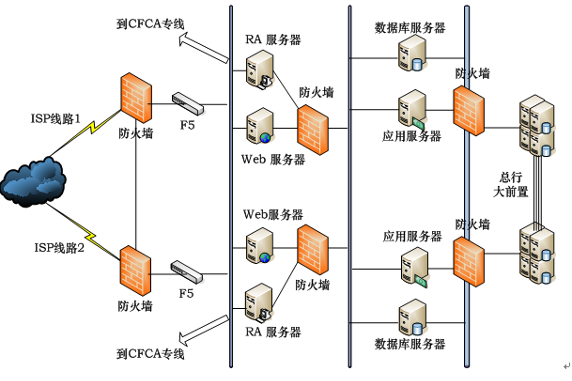
- Internet 區(非授信):用戶接入
- 隔離區 DMZ:Web 服務器、RA 服務器、第三方應用
- 應用區:應用服務器、數據庫服務器(雙機熱備)
- 核心區:核心銀行系統、中間業務平台
三道防火牆逐層過濾:
防護層關鍵技術深度解析
身份認證:雙因子成標配
| 技術 | 原理 | 抗木馬能力 |
|---|
| USB Key | 內置智能卡芯片,雙證書/雙中心,啟動 PIN | 高(私鑰不出設備) |
| 動態口令 Token | 時間同步/事件同步,60 秒刷新 6 位數 | 高(一次性密碼) |
| 刮刮卡 | 預印一次性密碼矩陣,坐標挑戰 | 中(物理丟失風險) |
| 動態短信 | 通信通道下發一次性碼,零成本 | 高(通道獨立) |
四大方案有效杜絕「盜號木馬」竊取靜態密碼。
訪問控制:RBAC 細顆粒度
- 製卡/卡數據維護 → 專人專崗
- 企業/個人網銀業務嚴格隔離
- 批量操作、數據導出 → 動態密碼管理員授權
- 櫃員建立卡客關聯 → 授權機制
交易重提防護
- 查詢類:冪等,允許重試
- 金融/管理類:Token 機制(表單隱藏域 + Session 驗證),防誤操作與重放攻擊
傳輸加密:SSL + 簽名控件
- SSL/TLS 保障傳輸機密性、完整性
- 標準 SSL 未對交易數據顯式簽名 → 瀏覽器端簽名控件(ActiveX/Applet/HTML5 WebCrypto)對關鍵字段簽名,自定義格式排除非必要數據
安全作業系統與防病毒網關
- 服務器加固:緩衝區溢出防護、強制存取控制(SELinux/TrustedBSD)
- 應用區入口部署防病毒網關,掃描上傳文件、郵件附件
- 代碼層防 SQL 注入、XSS、CSRF
檢測與響應體系
入侵檢測系統 (IDS)
- NIDS:鏡像流量分析,匹配特徵庫/異常行為,即時告警
- HIDS:Agent 監控系統調用、日志、文件完整性(Tripwire)
狀態監控與安全審計
- 網管系統監控 CPU、內存、連接數、響應時間
- 全鏈路審計:防火牆日志、應用操作日志、數據庫審計(細粒度到字段)
- 定期滲透測試、代碼審計
恢復保障:高可用架構
負載均衡算法
- 輪詢、加權、最少連接、IP Hash
- WebSphere 應用服務器叢集常用加權自動分配
雙機熱備模式
| 層級 | 模式 | 特點 |
|---|
| Web/應用服務器 | Active-Active(叢集) | 無狀態,會話複製/黏性 Session,零切換時間 |
| 數據庫服務器 | Active-Standby(主備) | 有狀態,共享存儲/數據守護,切換秒級 |
總結
PPDRR 模型將安全從「產品堆疊」昇華為「管理閉環」。網銀安全關鍵在於:
- 分層纵深:網絡/系統/應用三層疊加
- 身份可信:雙因子認證解決「你是誰」
- 最小授權:RBAC 解決「能做什麼」
- 可審計性:全鏈路日志解決「做了什麼」
- 可恢復性:高可用架構解決「壞了怎麼辦」
補充技術:JCA/JCE(加密服務)、JAAS(認證授權框架)、PKI/CA(證書體系)均可納入此架構具體實施。