DB2 UDB V8.2 引入可自訂安全外掛架構,支援基於通用安全服務應用程式介面(GSS-API)的外掛驗證。隨著 NFSv4 (RFC 3530) 強制要求 SPKM (RFC 2025) 與 LIPKEY (RFC 2847) 機制,DB2 UDB 將支援這些基於公開金鑰技術的新型 GSS-API 機制,實現除 Kerberos 之外的非對稱金鑰驗證選項。
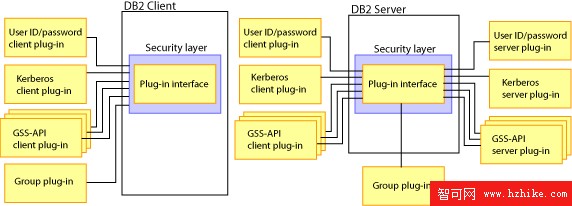
兩種驗證機制:用戶 ID/密碼 與 GSS-API(RFC 2743/2744)。預設使用 OS 層面的用戶 ID/密碼外掛。透過 DB2 提供的 API 可開發/採購自訂外掛實現客製化驗證行為。
GSS-API 以通用形式提供安全服務,抽象化驗證、訊息來源驗證與完整性,使應用程式碼可在不同安全機制間移植。目前主流僅支援 Kerberos(對稱金鑰),但 NFSv4 強制要求 SPKM/LIPKEY,將推動廠商擴展支援。
gss_sign/gss_seal → gss_getMIC/gss_wrap)IBM 提供的 Kerberos 範例外掛即基於 GSS-API。若擁有支援 SPKM/LIPKEY 的 GSS-API 庫,即可開發對應外掛。
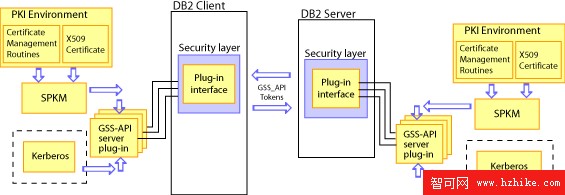
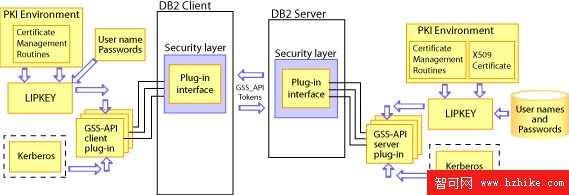
db2secServerAuthPluginInit():向 gss_acquire_cred() 傳遞正確機制 OID(非 GSS_C_NO_OID_SET),確保服務主體名稱與 X.509 憑證主體名稱(CN)匹配db2secGenerateInitialCred():同樣傳遞正確機制 OID;LIPKEY 場景下此處提示用戶輸入 ID/密碼db2secProcessServerPrincipalName():使用 gss_import_name() 轉換服務主體名稱,需與伺服器憑證主體名稱一致gss_init_sec_context() 確保傳遞正確機制 OID 啟動安全上下文(預設為 Kerberos)IBMkrb5.c)隨 SPKM/LIPKEY 納入 GSS-API 支援矩陣,DB2 UDB 管理員/開發者應考慮實作支援這些機制的新型外掛。這將使 DB2 UDB 能在極少代碼變更下,靈活切換公開金鑰技術與傳統對稱金鑰驗證,提升安全架構彈性。