移動支付作為金融科技早期關鍵場景,J2ME (MIDP) 憑藉可移植性、離線能力、豐富 UI、安全 API 等特性,曾成為主流終端侧實現方案。本文回顧其架構分類、技術優勢、棧選型與局限,為理解移動支付終端技術演進提供歷史參照。
| 優勢維度 | 具體價值 | 支撐技術點 |
|---|
| 可移植性 | 一次編寫,部署於所有支持 MIDP/CLDC 設備 | Java 平台規範統一,無需針對機型適配 |
| 低網絡資源/服務器負載 | 支持斷開連接模式,本地緩存數據,同步上傳 | RMS (Record Management Store) 持久化存儲 |
| 優異 UI 體驗 | 事件驅動、豐富圖形、表單、Canvas 繪圖、多媒體 (MMAPI JSR-135) | 高級 UI API、動態事件處理 |
| 原生 IP 網絡編程 | Socket/HTTP/HTTPS 直連後台,無需網關轉換 | GCF (Generic Connection Framework) |
| 體積極小 | MIDlet 通常 < 100KB,漫遊下載成本極低 | 字節碼精簡、預驗證、Obfuscation |
| 持久化存儲 | 斷電/重啟/低電量下數據不丟失 | RMS: 2 類、3 接口、5 異常的輕量記錄式 DB |
| 端到端安全 | 交易加密、通道保護、密鑰管理 | J2ME 加密 API (JSR 177 SATSA)、WTLS/WIM |
| 極簡部署 | 一鍵 URL 安裝 (WAP Push / OTA),無需 PC 同步 | JAD/JAR 描述符、WAP 2.0 Provisioning |
四、 核心安全棧
- 應用層加密:JSR 177 (SATSA) 提供
MessageDigest、Signature、Cipher、KeyPairGenerator 等標準加密服務,支持對稱/非對稱算法。
- 傳輸層保護:HTTPS (SSL/TLS) + WTLS (WAP 環境) 保障通道機密性/完整性。
- 硬件級密鑰保護:WIM (WIM Module) / SIM 卡安全元件存儲私鑰、執行簽名,防止軟件提取。
五、 典型架構圖解
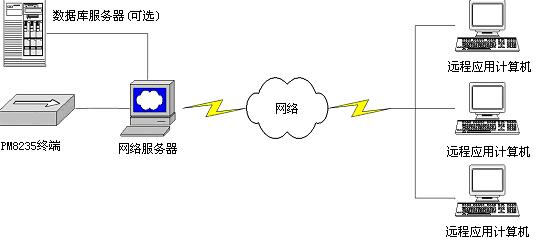
註:原文圖片為電力系統架構,此處為示意。典型 J2ME 支付架構:手機 MIDlet ↔ HTTPS/WTLS ↔ 支付網關 ↔ 銀行核心/清算系統。
六、 現存局限與演進
- WAP Push Gateway 依賴:OTA 安裝需網關支持,早期部分運營商網關未開放/不穩定。
- MIDP 2.0 安全域限制:非受信任域 MIDlet 受限訪問網絡/本地存儲/電話簿,簽名認證流程複雜 (VeriSign/Thawte 等)。
- 設備碎片化:實際實現差異 (屏幕尺寸、鍵盤、JSR 支持度) 仍需大量適配測試。
- 技術世代更替:智能手機普及 (Android/iOS) 徹底取代 J2ME,現代移動支付遷移至 Native App / H5 / 小程序 / NFC/SE/HCE 方案。
七、 歷史定位與啟示
J2ME 移動支付方案在功能機時代實現了「銀行級安全 + 跨設備分發 + 低成本部署」的工程平衡,驗證了 標準化平台 + 安全元件 + 統一分發 的核心模式。此模式在 Android (StrongBox/Keymaster)、iOS (Secure Enclave)、小程序 (隔離沙箱)、NFC-SWP/HCE 等現代架構中得到繼承與發展。
理解 J2ME 時代的設計取捨,有助於把握移動支付終端安全架構的演進邏輯。
- 上一篇文章: Eclipse 兩種 JRE 混淆問題:運行時 JRE 與項目編譯 JRE 區分指南
- 下一篇文章: Eclipse 整合 Jetty 實現輕量級 Web 應用調試實戰
Copyright ©
程式碼之家 All Rights Reserved