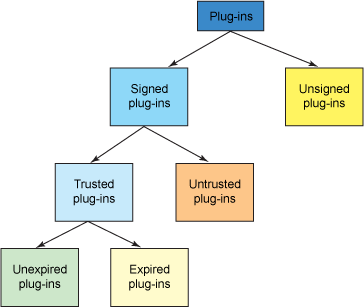
Eclipse 通過數字簽名驗證插件可信度,分為未簽名、已簽名、可信、不可信、過期五類。本文實戰演示:創建未簽名插件 → Keytool/Jarsigner 簽名 → 驗證簽名文件結構 → Eclipse/Expeditor 運行時驗證行為差異 → 過期證書處理。
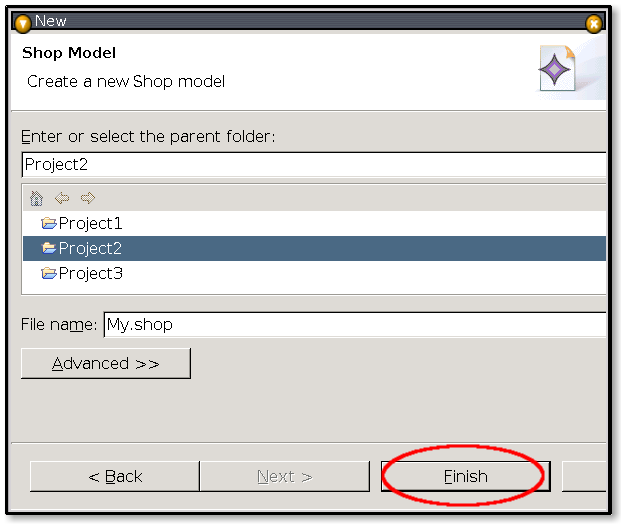
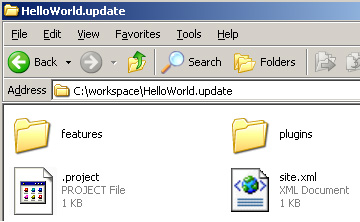
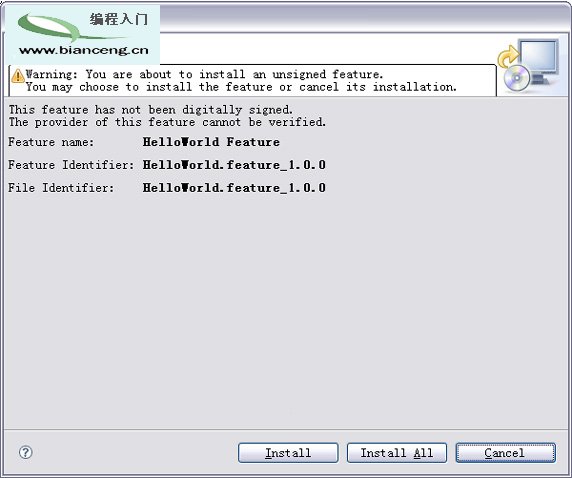
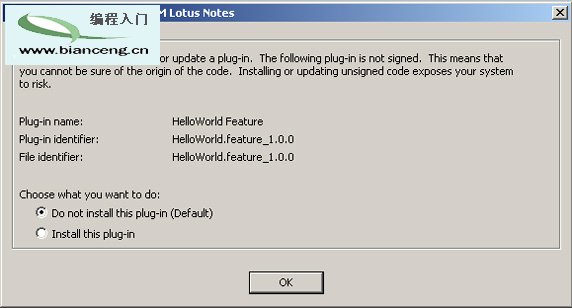
HelloWorldHelloWorld.feature 引用插件HelloWorld.updatesite 添加 Feature → BuildEclipse Update Manager 安裝提示 "unsigned feature" 警告;Expeditor 同樣警告並提供接受/拒絕選項。
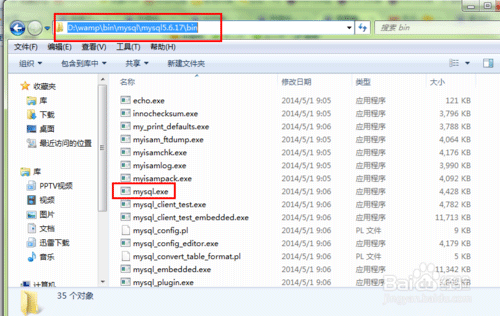
keytool -genkey -dname "cn=Li Xing Xing, ou=CDL, o=IBM, c=CN"
  -alias business -keypass key123
  -keystore C:\keystore\mykeystore -storepass store123 -validity 180
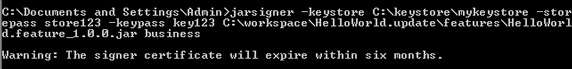
jarsigner -keystore C:\keystore\mykeystore -storepass store123 -keypass key123
  C:\workspace\HelloWorld.update\features\HelloWorld.feature_1.0.0.jar business

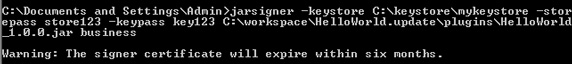
jarsigner -keystore C:\keystore\mykeystore -storepass store123 -keypass key123
  C:\workspace\HelloWorld.update\plugins\HelloWorld_1.0.0.jar business
輸出警告:6 個月後證書過期。
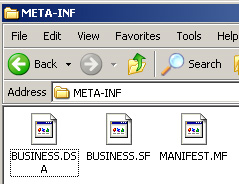
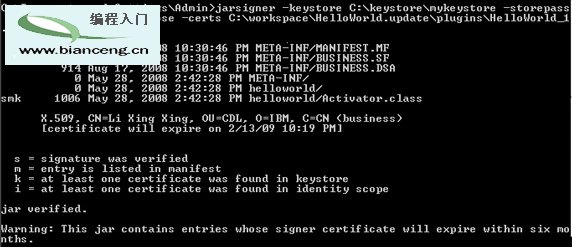
jarsigner -keystore C:\keystore\mykeystore -storepass store123 -verify -verbose -certs
  C:\workspace\HelloWorld.update\plugins\HelloWorld_1.0.0.jar
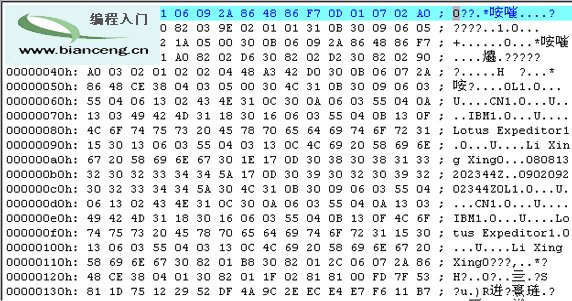
輸出簽名信息、證書鏈、有效期。
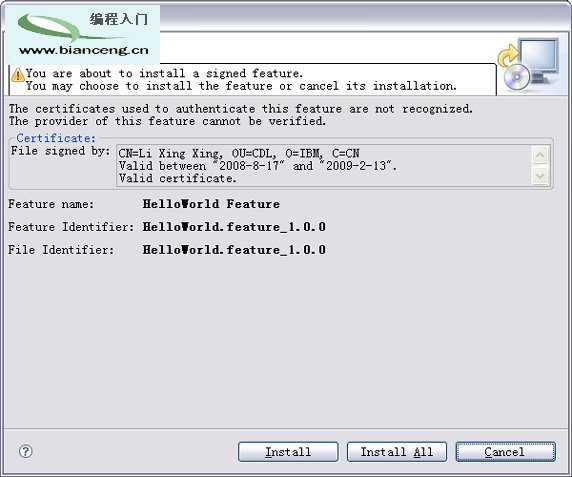
Eclipse 提示 "You are about to install a signed feature",顯示證書詳情 (主體、頒發者、算法)。用戶傾向信任。
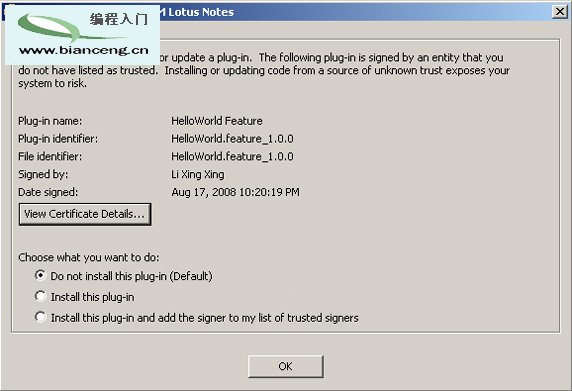
Expeditor 彈出三選項對話框,點擊「View Certificate Details」可見 Version、Issued by/to、Signature Algorithm,信息更豐富鼓勵信任。
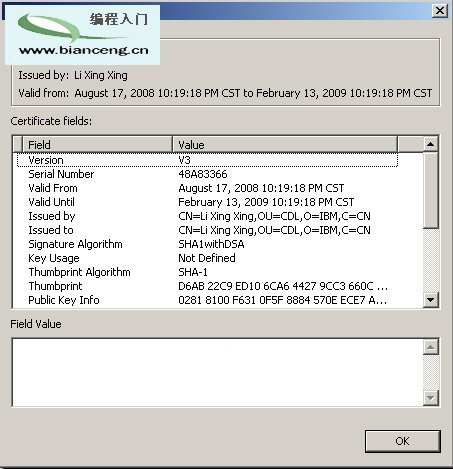
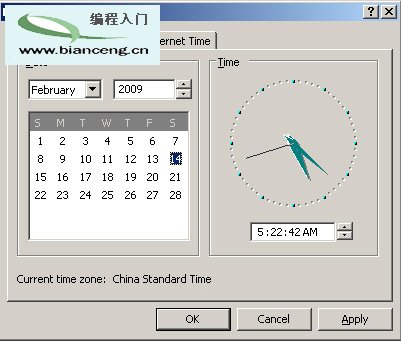
修改系統時間超過有效期 (如 02-14-2009 > 02-13-2009)。
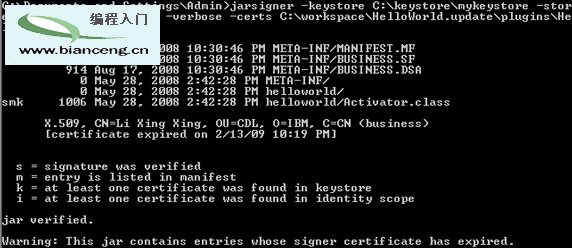
Jarsigner 驗證顯示 "EXPIRED CERTIFICATE"。
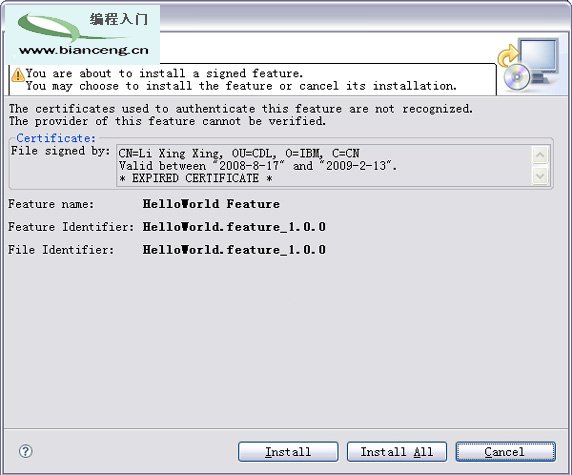
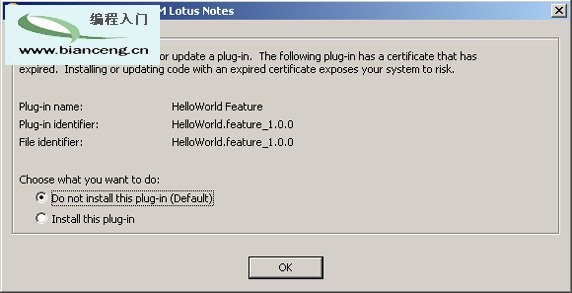
Eclipse/Expeditor 均顯著警告 "EXPIRED CERTIFICATE",但仍允許用戶強制安裝 (風險自負)。
Eclipse/Expeditor 供應子系統完整實現簽名信任鏈:創建 → 簽名 → 驗證 → 運行時策略。樣例適用於所有基於 Eclipse 的產品安全部署。源碼:配套源碼