 SQL Server 自訂純量函數防 SQL 注入:字串清洗實作與預存程序整合範例
清洗函數 `dbo.fn_SanitizeInput` CREATE FUNCTION dbo.fn_SanitizeInput (@input NVARCHA
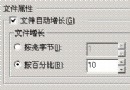 解決「Microsoft OLE DB Provider for SQL Server 錯誤 '80040e31' 逾時已過期」:資料庫檔案自動成長導致的隱性阻塞
現象與誤區 錯誤訊息:`Microsoft OLE DB Provider for SQL Server 錯誤 80040e31 逾時已過期`。 常被誤判為:
SQL Server 交易記錄檔總結與記錄檔滿異常完整處理指南
交易記錄檔核心角色 記錄**所有**資料庫修改操作 (含系統內部操作),保證 **ACID**。 **寫前記錄 (WAL)**:修改先寫記錄緩衝區 → 強制刷
MS SQL 記錄檔暴增緊急處理與長期管控標準作業程序
緊急處理三步驟 (生產環境可接受風險) 截斷記錄 (邏輯清理): BACKUP LOG MyDB WITH NO_LOG; -- SQL 2000/
SQL Server 交易記錄核心概念深度解析:VLF、檢查點、截斷與收縮
四大核心概念 1. 實體記錄檔 (.ldf) — 容器 檔案系統層面的實體檔案,可單一或多檔 (檔案群)。 內部劃分為多個 **虛擬記錄檔 (VLF)**,
SQL Server 三大複寫類型差異速查:交易式 vs 快照式 vs 合併式
核心差異對照表 特性交易式複寫快照式複寫合併式複寫 同步觸發交易提交後近乎即時 (Log Reader Agent)排程觸發 (Snapshot Agent
百萬級資料查詢優化 30 條鐵律:從索引設計到查詢重構
一、索引與存取路徑 (第 1-6 條) 避免全表掃描:`WHERE`、`ORDER BY`、`JOIN ON` 涉及欄位**必須**有索引覆蓋。 拒絕 `IS
SQL Server 資料字典一鍵生成:經典系統表聯查腳本深度解析
核心查詢腳本 (相容 SQL 2000/2005/2008/2012+) SELECT so.name AS [TableName], sep.
SQL Server 整合 Windows 索引服務實現上傳檔案全文檢索實戰
方案背景與架構 需求:對使用者上傳的 Office/PDF/文字等檔案內容進行全文檢索。方案:**檔案系統儲存 + Windows Indexing Servi
SQL Server SA 帳號防護實戰:從弱密碼到 xp_cmdshell 移除的纵深防禦
風險實證:SA 弱密碼 = 伺服器淪陷 若攻擊者取得 `sa` 權限 (暴力破解/預設空密碼/密碼重用),可透過內建 `xp_cmdshell` 直接執行作業系
SQL Server 跨版本資料遷移完整指南:從 SQL 7.0 之前到 2005 及以後
版本相容性鐵律 SQL 7.0 / 2000 / 2005 / 2008 / 2012 / 2014 / 2016 / 2017 / 2019 / 2022:
SQL Server 與 Oracle 資料庫鏡像/備援架構深度對比
核心架構差異 維度SQL ServerOracle 基本單位資料庫層級 (一個實例含多個 DB)資料庫層級 (單實例單資料庫,RAC 除外) 鏡像/備援對象單
SQL INSERT 資料三大寫法比較與避坑指南
三種標準語法 1. VALUES 子句 — 單筆/少量明確值 INSERT INTO Table1 (Id, Name, Address) VALUES (1
sqlcmd 批次檔自動化實戰:參數傳入、結果捕獲與變數回寫
核心參數速查 參數用途範例 -E信任連線 (Windows 驗證)-E -U/-PSQL 驗證帳號/密碼-U sa -P pwd -S伺服器[\實例名]-S
SQL Server 全形/半形字元智慧轉換:自訂純量函數完整實作
問題背景 使用者輸入常混雜全形(全角)與半形(半角)字元,導致數值轉換失敗(如 `CAST(111 AS INT)` 報錯)、比對失效。資料庫層統一轉換為半形最
 SQL Server 2005 遞迴 CTE 實作控制流程圖(CFG)儲存與支配關係查詢
場景:關聯資料庫儲存圖狀結構 控制流程圖(CFG)本質為有向圖,節點代表基本區塊,邊代表控制流向。關聯表自然表達: CREATE TABLE CfgEdges
SQL Server 元數據查詢全攻略:系統函數、資訊結構描述檢視與系統表三大路徑
什麼是元數據? 元數據描述資料的結構與語義:資料表/檢視清單、欄位定義、約束、索引、權限等。SQL Server 提供三層查詢介面,由高到低: 系統預存程序/
MSSQL 遠端執行系統命令的六種實戰手法與防禦對策
假設已透過 SQL 注入或弱口令取得 1433 連線權限,以下為駭客常用的六種在 MSSQL 執行系統指令、提權或植入後門的手法,並附上對應防禦建議。 1. x


