Web 應用安全的核心在於「最小權限」與「身分隔離」。本系列分兩篇完整說明如何為 IIS、SQL Server、ASP.NET 建立安全可靠的信任鏈。第一篇著重於建立自訂 IIS 執行身分,並配置匿名存取使用該身分。
DotNetKB),設定強式密碼、勾選「密碼永不過期」、「使用者無法變更密碼」。Guests 群組(或自訂低權限群組),確保僅具備最基本檔案讀取權限。DotNetKB_WebSite)選擇「內容」。DotNetKB,取消勾選「允許 IIS 控制密碼」,輸入密碼並確認。DotNetKB 身分執行 ASP.NET 程式碼。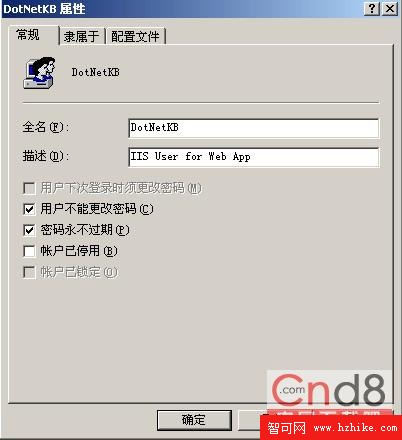
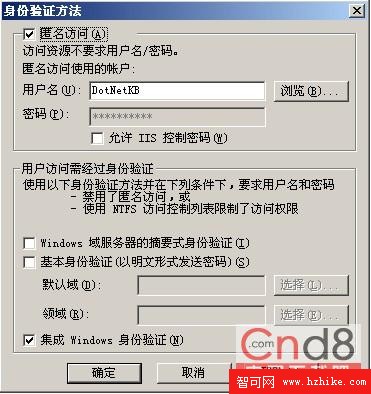
DotNetKB 的低權限,無法存取系統核心資源。下一篇預告: 授權自訂帳號存取 SQL Server、配置 ASP.NET 模擬身分、完整信任鏈驗證。