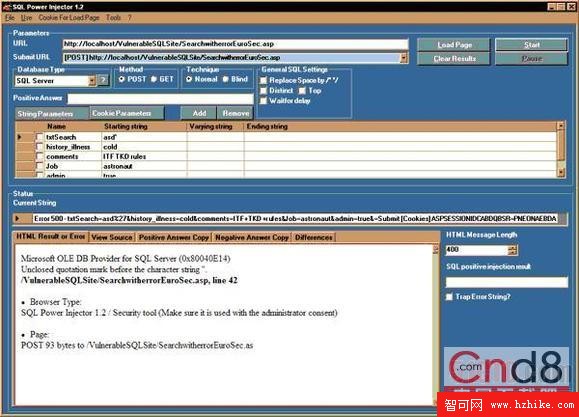
SQL Power Injector:.NET 圖形化自動化注入工具
- 支援 SQL Server、Oracle、MySQL、Sybase/Adaptive Server、DB2。
- 兩種自動化判斷模式:結果比對與時間延遲。
- 圖形介面直觀,支援多索引標籤並行測試。
- 可匯入/匯出測試專案,適合團隊協作。
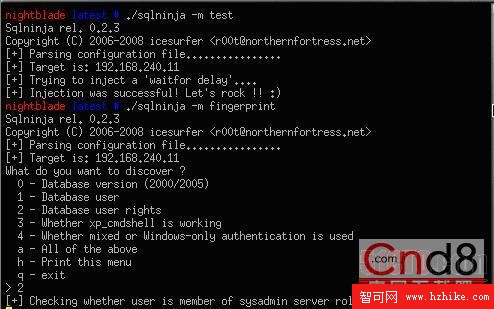
SQLNinja:專精 SQL Server 的利用框架
- 針對 以 SQL Server 為後端 的應用程式。
- 目標:取得資料庫伺服器遠端存取權(OS shell)。
- 行為由設定檔控制,支援命令列覆蓋。
- 核心攻擊模式:
test(偵測)、fingerprint(指紋)、bruteforce(暴力破解 sa)、escalation(提權)、upload(上傳執行檔)、shell(互動式 shell)。
常用命令列選項
sqlninja -m <模式> -f <設定檔> -w <字典檔> -v

模式範例:
  test          僅測試注入點是否存在
  fingerprint   識別 SQL Server 版本/修補程式
  bruteforce    使用字典暴力破解 sa 密碼
  upload        上傳自定義執行檔(如 netcat、meterpreter)
  shell         取得互動式命令列通道
工具選型建議
| 工具 | 平台 | 目標資料庫 | 特色 | 推薦場景 |
|---|
| SQL Power Injector | Windows (.NET) | 多資料庫 | GUI、結果/時間雙模式自動化 | 圖形化偏好、多資料庫環境 |
| SQLNinja | Linux/Unix (Perl) | SQL Server 專精 | 目標導向:直取 OS shell | 已確認 SQL Server 注入點、後滲透階段 |
防禦啟示
- 這些工具皆依賴 應用層注入漏洞 與 資料庫高權限帳號。
- 根本防禦:參數化查詢 + 最小權限帳號 + 移除高危擴展(xp_cmdshell 等)+ WAF + 定期滲透測試。