對企業組織而言,資料安全至關重要。安全性核心在於:允許具備相應權限的用戶登入 SQL Server 並對資料庫物件執行授權操作,同時拒絕所有非授權用戶的非法行為。因此安全性管理與用戶管理密不可分。SQL Server 2000 內建高效易用的安全性與資料保護機制。
本章重點探討用戶帳號建立與管理、安全性實作與管理技巧,助您輕鬆高效完成配置。SQL Server 2000 安全性管理建立在 認證 與 存取許可 兩大機制之上:
權限配置透過用戶帳號實現,而 角色 作為用戶群組的替代方案,大幅簡化安全性管理。
MS SQL Server 支援兩種安全模式:
SQL Server 通常運行於 NT 伺服器或 Windows 2000 平台。NT 作為網路作業系統,本身具備登錄管理與用戶合法性驗證能力。Windows 認證模式直接利用此機制,允許 SQL Server 使用 NT 的用戶名與口令。用戶通過 Windows 認證即可連接 SQL Server,SQL Server 無需自行維護登錄資料。
優勢: 整合 NT/Windows 2000 安全系統,擁有安全合法性驗證、密碼加密、最小密碼長度限制等特性。登入時從網路安全屬性獲取帳號密碼,經 NT 驗證機制檢驗,顯著提升 SQL Server 安全性。
NT 使用用戶群組,Windows 認證下將用戶歸入 NT 用戶群組,在 SQL Server 中對群組設定資料庫存取權限即可傳遞至單一用戶。新增用戶同理歸入群組,便於管理並消除逐一配置的繁瑣工作。
注意:
混合模式下,Windows 認證與 SQL Server 認證均可用。NT 用戶可選擇任一認證方式。
此模式下用戶連接時必須提供登錄名與密碼,資訊儲於系統表 syslogins,與 NT 登錄帳號無關。SQL Server 自行執行認證,輸入資訊若與 syslogins 記錄匹配則登入成功。
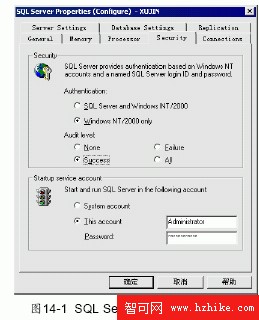
執行登錄增刪操作前,必須先設定認證模式。透過 Enterprise Manager:
Properties,彈出屬性對話框Security 頁籤Authentication 區選擇認證模式;Audit level 可設定追蹤記錄用戶登入成功或失敗資訊Startup service account 設定啟動 Enterprise Manager 時的預設登錄用戶