受影響產品
- Microsoft SQL Server 7.0
- Microsoft Data Engine (MSDE) 1.0
- Microsoft SQL Server 2000
- Microsoft Desktop Engine (MSDE) 2000
四大弱點摘要
| 編號 | 弱點類型 | 影響 | 備註 |
|---|
| 1 | 用戶驗證緩衝區溢位 (SQL 2000/MSDE 2000) | 遠端執行代碼,可完全控制伺服器 | 無需認證即可觸發,防火牆封鎖 1433 可緩解 |
| 2 | DBCC 指令緩衝區溢位 (SQL 7.0/2000) | 在 SQL Server 進程下執行任意代碼 | 需先通過驗證或具備直接查詢權限 |
| 3 | 排程作業權限提升 (SQL 7.0/2000) | 非授權用戶建立作業,以 SQL Agent 身分寫入系統檔案/啟動目錄 | 需先通過驗證 |
| 4 | 非 SQL OLEDB 資料源查詢濫用 | 潛在風險,修補後限制非管理員使用 | 目前未造成實際弱點 |
修補程式特點
- 累積性:包含前述產品所有先前修補程式。
- 建議在測試環境驗證後再部署生產。
- 下載位址:Microsoft Security Bulletin MS02-056 官方頁面。
緩解措施 (未修補前)
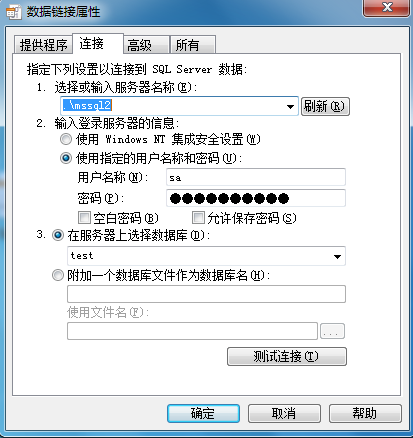
- 防火牆封鎖 TCP 1433 (SQL Server 預設埠),阻擋外部攻擊弱點 1。
- SQL Server 服務帳號使用最低權限網域帳號 (非 Administrator),限制弱點 1/2 破壞範圍。
- 嚴格控制
sa 密碼,移除不必要的登入與公開角色權限。
- 停用不需的排程作業建立權限 (
sp_configure 'user options' 相關)。
部署建議
- 叢集環境需依照 KB 文件滾動修補每個節點。
- 修補後重啟 SQL Server 服務生效。
- 保留修補前的資料庫備份與系統狀態備份。
MS02-056 是 SQL Server 早期關鍵安全更新,現代環境已由後續 Service Pack 與累積更新取代,但其弱點分類與緩解思路仍具參考價值。