資料庫承載企業核心資產,面臨竊取、破壞、篡改、違法儲存等多重威脅。微軟自 SQL Server 2005 推行「可信任計算」策略,以四大支柱建構纵深防禦。本文系統梳理 SQL Server 2012 安全架構:威脅識別、設計哲學、雙階段存取控制 (驗證/授權)、核心術語與管理工具,為後續細部功能篇章奠基。
| 威脅類型 | 說明 | 潛在影響 |
|---|---|---|
| 資料竊取 | 外部駭客入侵、內部人員越權存取 | 機密外洩、法規罰款、品牌受損 |
| 資料破壞 | 惡意刪除/加密、勒索軟體 | 業務中斷、資料遺失 |
| 資料篡改 | 繞過完整性約束修改關鍵欄位 | 決策誤導、財務損失、合規違規 |
| 違法儲存 | 未依法規 (GDPR、HIPAA、PCI-DSS) 加密/保留個資 | 重罰、法律訴訟、公開羞辱 |
| 階段 | 英文 | 核心問題 | 關鍵動作 |
|---|---|---|---|
| 身分驗證 | Authentication | 你是誰? | 驗證認證 (Windows Token / SQL 登入密碼) |
| 授權 | Authorization | 你能做什麼? | 檢查權限 (GRANT/DENY/REVOKE)、角色成員資格 |
使用者必須先通過驗證登入伺服器,再於各資料庫獲得授權才能操作物件。登入 ≠ 使用者,兩者分層管理。
| 術語 | 定義 |
|---|---|
| 主體 | 可要求存取資源的實體 (登入、使用者、角色、應用程式角色) |
| 登入 | 伺服器層級主體,控制連線權限 |
| 使用者 | 資料庫層級主體,對應登入,控制物件權限 |
| 角色 | 權限集合容器,簡化授權管理 (伺服器角色/資料庫角色/應用程式角色) |
| 權限 | 對安全實體執行特定動作的授權 (SELECT、INSERT、CONTROL 等) |
| 安全實體 | 受保護的資源 (伺服器、端點、資料庫、結構描述、物件、資料行) |
| 模擬 | 執行緒暫時採用另一主體的安全內容執行 (EXECUTE AS) |
| 群組 | Windows 層級主體集合,SQL Server 可對應 Windows 群組授權 |
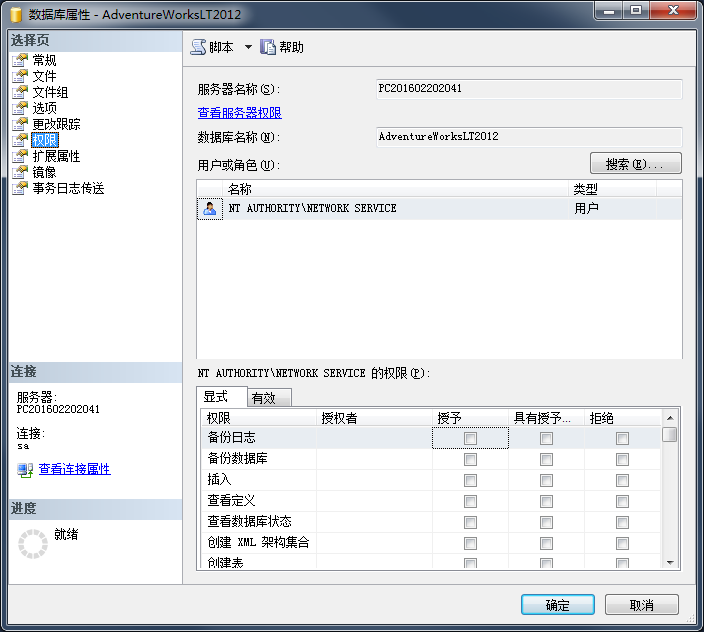
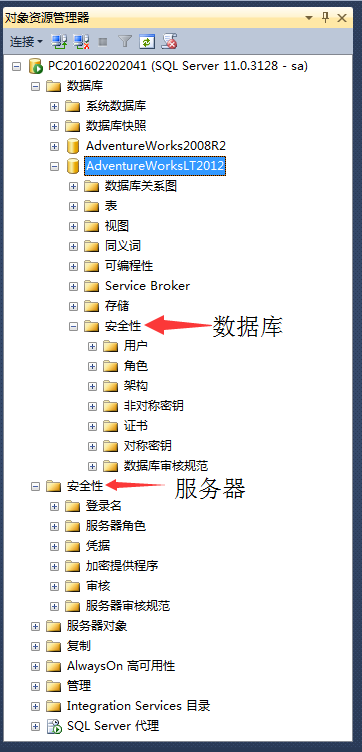
-- 建立 Windows 登入
CREATE LOGIN [DOMAIN\woodytu] FROM WINDOWS;
GO

-- 建立資料庫使用者對應登入,指定預設結構描述
USE AdventureWorksLT2012;
GO
CREATE USER [DOMAIN\woodytu] FOR LOGIN [DOMAIN\woodytu] WITH DEFAULT_SCHEMA = Production;
GO

-- 僅授與必要權限
GRANT SELECT, INSERT ON SCHEMA::Production TO [DOMAIN\woodytu];
DENY DELETE ON SCHEMA::Production TO [DOMAIN\woodytu];
本文建立安全總覽框架,後續文章將深入驗證機制、授權細節、加密、稽核、資料遮罩等進階主題。