背景:備份外洩風險
歷次資料外洩多源於備份檔案遺失/被盜。SQL 2014 引入原生備份加密,備份寫入磁碟前即加密,無憑證無法還原。
舊方案痛點
- TDE 加密整庫,CPU 開銷大、備份壓縮率極低。
- 第三方工具成本高、操作繁瑣、雲端備份加密更麻煩。
原生備份加密優勢
- 僅加密備份,不影響線上效能。
- 支援「先壓縮、後加密」,壓縮率不受影響。
- 直接支援 `BACKUP TO URL` 加密上傳 Azure,離站備份更安心。
實作步驟
- 建立憑證:`CREATE CERTIFICATE BackupCertificate WITH SUBJECT = 'Backup Encryption Certificate';`
- 備份指定演算法(AES_128/192/256、TRIPLE_DES):
BACKUP DATABASE TestBK TO DISK = 'C:\Test_Encrypted.bak'
WITH COMPRESSION, ENCRYPTION (ALGORITHM = AES_256, SERVER CERTIFICATE = BackupCertificate);
- SSMS GUI 同步支援(圖 2)。
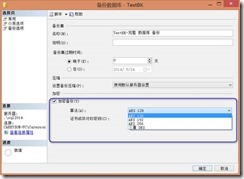
圖 2. SSMS 原生備份加密 GUI
關鍵提醒
備份完成後**必須立即備份憑證與私鑰**(圖 1),否則災難發生時資料永不可復原。
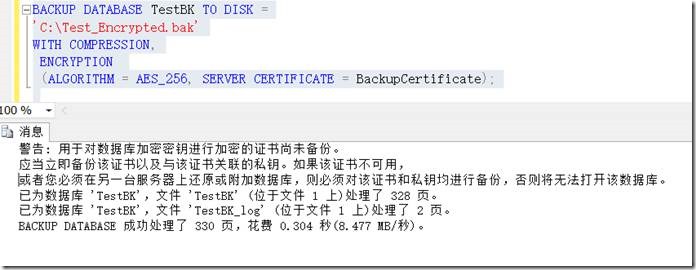
圖 1. 系統提示備份憑證私鑰