 解決 MySQL 系統預設帳號消失、僅剩 information_schema 與 test 資料庫問題
誤刪 mysql.user 表中 Host=localhost 的 root 記錄,或錯誤修改權限欄位,導致重啟後 SHOW DATABASES 僅顯示 inf
新安裝 MySQL 必做的 5 步安全加固指南
全新安裝的 MySQL 預設配置極不安全:root 無密碼、匿名帳號存在、測試資料庫對所有人開放。上線前務必完成以下五步加固,建立基準安全防線。 步驟一:為
Windows 平台修改 MySQL 預設 Root 密碼:SET PASSWORD 與 mysqladmin 雙重保障
Windows 安裝後預設狀態 MSI 安裝:安裝精靈已提示設定 Root 密碼 ZIP/解壓安裝:**Root 空密碼、匿名帳號存在、通配符 Host 開放
MySQL 全文索引實戰指南:FULLTEXT 建立、查詢模式與大數據量優化策略
全文索引基礎 索引類型:FULLTEXT 支援引擎:MyISAM (5.6 前)、InnoDB (5.6+) 適用欄位:CHAR、VARCHAR、TEXT 及
MySQL 5.0+ 主從複寫配置實戰:GTID 模式、權限授予與故障切換演練
環境規劃 角色IPServer-ID用途 Master10.0.1.101寫入主庫 Slave10.0.2.202讀取從庫、備援 Master 配置 (/
MySQL 效能優化技巧大全:從硬體選型到 SQL 改寫的系統化指南
優化層次金字塔 (由低至高,效益遞減、成本遞增) 硬體 作業系統/函式庫 SQL 服務器 (配置與查詢) 應用程式介面 (API/驅動) 應用程式 (架構與邏
Unix/Linux 環境安裝 MySQL 最佳實踐:專用用戶、權限分離與安全啟動
核心原則:最小權限、專用身分、關鍵路徑隔離 安裝前準備 建立專用用戶與群組: groupadd -r mysql useradd -r -g mysql -
完全卸載 MySQL 5.0 實戰指南:檔案清理、服務移除與殘留檢查
卸載前準備 備份所有資料庫: full_backup_$(date +%F).sql 確認無其他服務依賴 MySQL 記錄當前配置 (my.cnf、啟動腳本、
MySQL GRANT 權限授予完整指南:從普通用戶到超級 DBA 五層授權模型
GRANT 基本語法 GRANT priv_type [(columns)] ON object TO user_spec [REQUIRE ssl] [WIT
 建立 SSH 加密 MySQL 複寫隧道:從金鑰認證到看門狗高可用實戰
背景與動機 MySQL 複寫預設明文傳輸,政府合規 (GDPR、HIPAA、等保) 要求跨網路傳輸加密。SSL 複雜且二進位版常未啟用,**SSH 隧道**提供
MySQL 遠端登入授權完整指南:Host 欄位精準控制與常見錯誤碼排查
核心概念:帳號綁定 Host,而非服務開放埠口 MySQL **服務預設監聽 0.0.0.0:3306** (全介面),**存取控制在 user 表 Host
 MySQL 中 0 觸發的安全風險實測:從型別轉換到認證繞過完整攻擊鏈
風險核心 MySQL 中 WHERE 字串欄位 = 0 會觸發隱含型別轉換,**所有非數字開頭的字串轉為 0 後匹配成功**,導致認證繞過、資料洩露、權限提升。
MySQL 比較運算規則完整解析:從字串轉數字到型別優先順序的安全啟示
官方比較運算規則 (優先順序) NULL 參與: 結果為 NULL (除非 ) 雙字串: 字串比較 (依 Collation) 雙整數: 整數比較 十六進制值
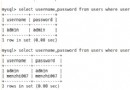 MySQL 「萬能密碼」現象深度解析:型別轉換導致的認證繞過風險
現象重現 SELECT username FROM users WHERE username = 0 LIMIT 1; +----------+ | user
MySQL SQL 執行注意事項大全:大小寫敏感、NULL 處理、索引定義與特殊型別行為
一、大小寫敏感度控制 1. 預設行為:不區分大小寫 SELECT * FROM users WHERE name LIKE a%; -- 同時匹配 Appl
MySQL INTO OUTFILE 寫入啟動腳本實戰:中英文路徑差異與防禦對策
攻擊原理 利用 MySQL SELECT ... INTO OUTFILE 權限,將 VBS 腳本寫入 Windows「啟動」資料夾,下次使用者登入自動執行,建
MySQL 資料庫備份基礎知識大全:從檔案複製到 mysqldump 企業級策略
一、非官方捷徑:資料目錄直接複製 (僅限 MyISAM、同版本、離線) 原理: MyISAM 引擎以檔案儲存表結構 (.frm)、資料 (.MYD)、索引 (.


