 MySQL mysqlbug 腳本不安全臨時文件漏洞分析
漏洞概述 MySQL AB 多個版本的錯誤報告工具 mysqlbug 存在不安全臨時文件創建漏洞。本地攻擊者可利用此缺陷破壞系統任意文件,導致拒絕服務攻擊。受影
MySQL 通訊加密與系統加固指南:從密碼傳輸到 SSH 隧道全方位防護
MySQL 默認協議:密碼經挑戰-響應加密傳輸(不為明文),但所有其他數據(查詢、結果、錯誤信息)均為明文。本文提供從協議壓縮、SSL/TLS 加密、SSH 隧
MSSQL 與 MySQL 安全性對比分析:內部權限、目錄權限、網絡探測與腳本防禦
在同一 Windows 2000 SP4 + IIS + FTP 環境下,對比默認安裝的 MSSQL 2000 與 MySQL 3.23/4.x 的安全基線,從
MySQL 修改密碼六大方法總結:從 phpMyAdmin 到 SQL 語句全覆蓋
MySQL 密碼修改通常需要 root 權限,普通用戶需請求管理員協助。本文彙總六種修改密碼方式,涵蓋圖形工具、命令行工具、SQL 語句,並標註適用場景與注意事
MySQL 權限提升與安全限制繞過漏洞(CVE 相關):大小寫繞過與存儲過程 SUID 濫用
影響版本:MySQL ≤ 5.1.10(Bugtraq ID: 19559)。包含兩個獨立漏洞:大小寫不敏感文件系統下創建同名異大小寫數據庫繞過權限檢查,以及存
利用 MySQL 空密碼與 INTO OUTFILE 實現 WebShell 植入實戰複現
攻擊場景:獲取目標 MySQL 空密碼帳號(如 root@% 或匿名用戶),利用 SELECT ... INTO OUTFILE 將精心構造的 ASP/WebS
解決 MySQL 安裝配置卡死與 1067 錯誤:my.ini 手動部署法
MySQL Windows 安裝程式在「配置」步驟頻繁卡死,導致服務無法啟動報錯 1067。經排查,核心原因是安裝向導未正確生成 my.ini,導致服務找不到基
 MySQL 資料庫安全配置實戰技巧(一):內部文件權限、啟動用戶、日志防洩露與授權表基線
MySQL 跨平台特性導致預設配置偏向兼容性而非安全性,管理員必須從系統內部(文件權限、啟動用戶、日志)與外部網絡(授權表、權限最小化)兩維度進行加固。本文以
MySQL LIKE 查詢陷阱:下劃線(_)與百分號(%)通配符導致的全表掃描風險
實踐中發現:用戶輸入 ___ 或 .__ 等關鍵字進行 LIKE 查詢時,會匹配返回全表數據。根因在於 MySQL LIKE 語法中 _ 代表「任意單字符」,%
PHP + MySQL 實戰:從零構建簡易聊天室(含表設計、分框架與自動清理)
利用 MySQL 高併發與 PHP 腳本優勢,快速實現一個基於分框架的聊天室:儲存發言、定時刷新顯示、自動清理舊數據,代碼簡潔適合入門學習。 一、總體設計
 Windows Server 2003 上手把手部署 WIMP(IIS + PHP + MySQL)環境
本文以 Windows Server 2003 R2 x64 為例,圖文並茂演示如何安裝 Application Server 角色(含 IIS)、下載並配置
MySQL 安全性指南(一):內部文件系統與外部網絡雙重防護體系
MySQL 安全分為內部(文件系統級)與外部(網絡授權表)兩大維度。本文從數據目錄權限鎖定、日志文件保護、防範本地用戶竊取數據文件,到授權表結構、權限分類、連接
MySQL 安全性指南(二):權限體系詳解、訪問控制邏輯與高危權限防範
本文系統梳理 MySQL 權限分類(數據庫/表級、管理級)、服務端雙階段訪問控制邏輯、範圍列匹配規則、授權表組合邏輯,並重點剖析 FILE、GRANT、ALTE
MySQL 安全性指南(三):無 GRANT 版本的手動權限管理與匿名用戶陷阱
針對 MySQL 3.22.11 之前不支援 GRANT/REVOKE 的版本,本文詳細說明如何通過直接操作授權表(user、db、tables_priv、co
SQL Server 密碼機制深度解析:網絡傳輸與存儲加密算法的脆弱性
通過逆向分析 SQL Server 登錄協議(TDS 封包),揭示其網絡傳輸加密與資料庫存儲雜湊算法的設計缺陷,證明兩者均屬極弱保護,極易被嗅探還原或離線破解。
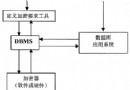 資料庫加密技術綜述:必要性、分層實現與系統架構設計
隨著內部洩密佔比超 80%,資料庫加密成為堵塞「繞過 DBMS 直接讀取文件」隱秘通道的關鍵手段。本文系統闡述加密必要性、基本要求、三層實現架構(OS層/內核層
淺談資料庫攻擊入門(一):本地 Access/MDB 洩露與源碼審計
Web 應用普遍依賴資料庫,分為本地小型庫與遠程大型庫兩類。本文以實戰案例演示如何利用 IIS 源碼洩露漏洞獲取 ASP 連接字串,進而下載本地 MDB 文件並
淺談遠程資料庫攻擊技術(二):突破限制、提權與後門植入
本文承接前作,聚焦遠程資料庫攻擊的進階技巧:繞過前端長度限制、利用 xp_cmdshell 獲取系統控制權、映射網絡磁碟、修改系統存儲過程植入持久化後門,以及資


