user、db、host 表使用雙階段;tables_priv、columns_priv 僅第二階段。每表含「範圍列」(決定權限生效範圍)與「權限列」(決定具體權限)。
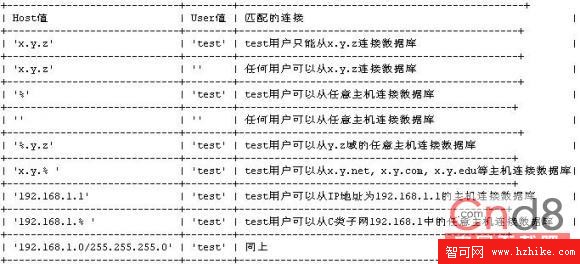
Host + User 組合支援通配符:% 匹配任意字符(含 0 個),_ 匹配單字符。
GRANT ALL PRIVILEGES ON *.* TO test@localhost IDENTIFIED BY 'test' WITH GRANT OPTION;
GRANT SELECT,INSERT,UPDATE,DELETE,CREATE,DROP ON test.*
TO test1@'192.168.1.0/255.255.255.0' IDENTIFIED BY 'test';
GRANT 自動刷新權限,無需手動 FLUSH PRIVILEGES。
INSERT INTO user VALUES ("localhost","test",PASSWORD("test"),"Y","Y",...);
FLUSH PRIVILEGES;
REVOKE ALL ON test.* FROM test1@'192.168.1.0/255.255.255.0';
DELETE FROM user WHERE user='test1';
FLUSH PRIVILEGES;
WHERE ID='234' 而非 WHERE ID=234(MySQL 自動轉換並去除非數字)mysql_escape_string 處理可杜絕 SQL 注入addslashes / mysql_escape_string() (PHP 4.0.3+)mysql_escape_string()escape/quotequote()PreparedStatement--skip-grant-tables 跳過驗證修改密碼--skip-show-database 禁止一般用戶瀏覽其他資料庫--chroot=path 限制檔案操作範圍,注意 mysql.sock 路徑問題--log-slow-queries[=file] 記錄慢查詢優化效能--skip-networking 僅本機使用時禁用 TCP/IP,極大增強安全(強烈推薦)