IBM DB2 Content Manager 憑藉卓越的內容與流程管理能力廣泛應用於企業級方案。多租戶架構以單一軟體實例服務多個客戶組織,極大節省資源,但核心挑戰在於邏輯層面實現租戶間數據的嚴格隔離。本文系統闡述基於訪問控制列表 (ACL) 與資源管理器的雙重隔離機制。
核心安全模型三支柱
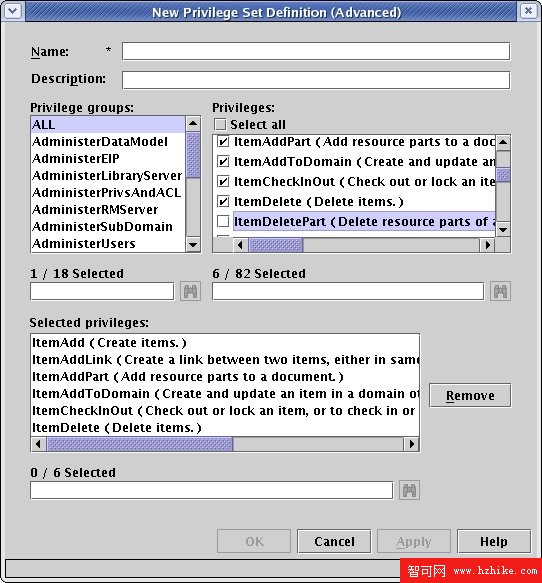
1. 權限與權限集
- 權限:抽象規則 (如「添加文檔」、「訪問工作列表」)
- 權限集:權限組合,批量授予簡化管理
- 管理客戶端提供圖形化界面構建權限集
2. 用戶與用戶組
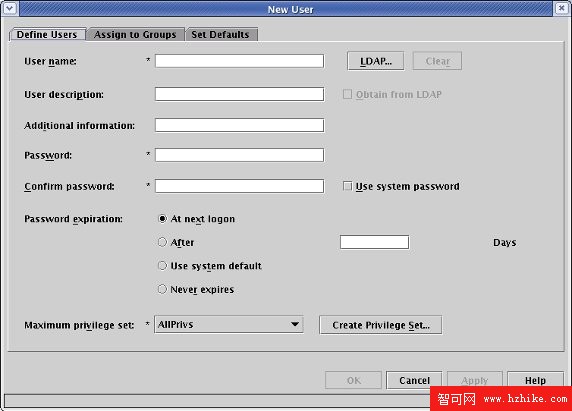
- 用戶可直接創建或從 LDAP 導入,權限控制無差別
- 每用戶擁有 最大權限集 上限,不可突破
- 創建用戶時指定默認資源管理器與默認 ACL
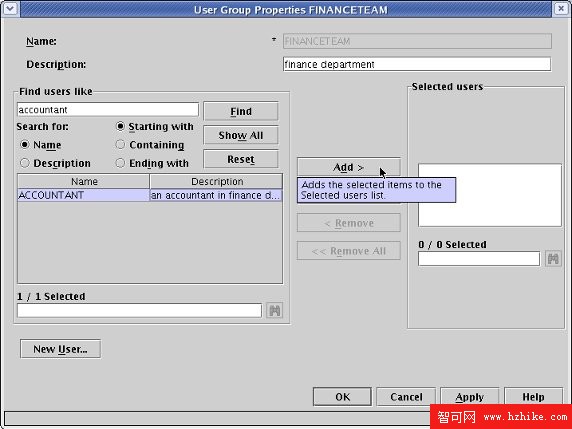
- 用戶組:同特徵用戶集合,組級授權自動下發成員
3. 訪問控制列表 (ACL):隔離核心引擎
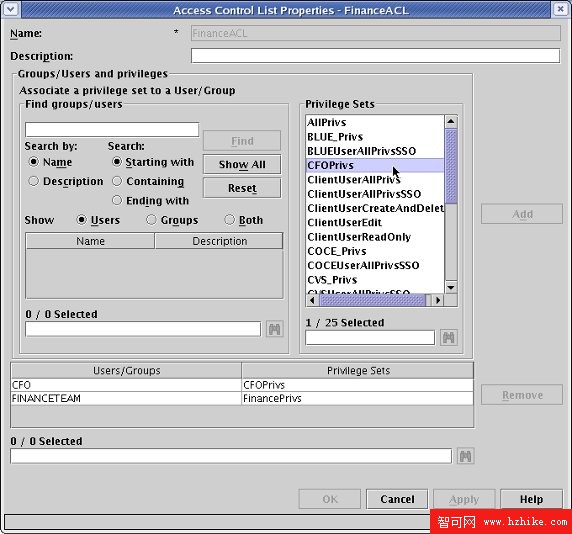
- 構成:用戶/用戶組 ↔ 權限集 映射矩陣
- 決定「誰」能對資源做「什麼程度」的操作 (無訪問/只讀/修改)
- 一個 ACL 可包含多組映射,滿足同一資源差異化授權
- ACL 與資源綁定瞬間,訪問控制定義完成
四大數據模型維度的隔離實施
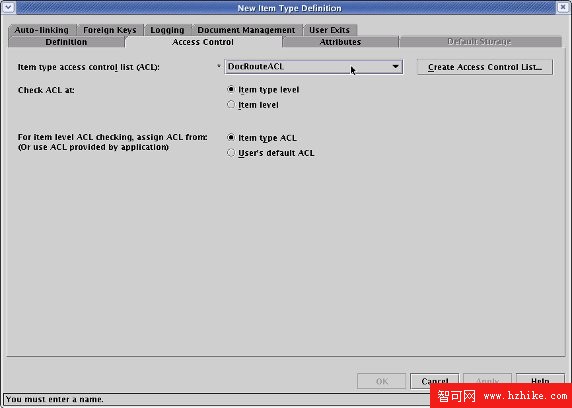
Itemtype 隔離:文檔模板級防火牆
- Itemtype = 數據模板 (非實際文檔);文檔必歸屬某 Itemtype
- 四類型:Item、Resource Item、Document、Document Part
- 屬性可跨 Itemtype 共享,故僅對 Itemtype 級別授權
- 兩級檢查:Itemtype 級 (用戶可訪問該類型所有文檔) 或 文檔級 (逐個文檔驗證,可用用戶默認 ACL 或 Itemtype 指定 ACL)
工作節點與流程隔離:業務邏輯級防火牆
- 流程 = 工作節點 + 連接路徑 (路徑無需授權)
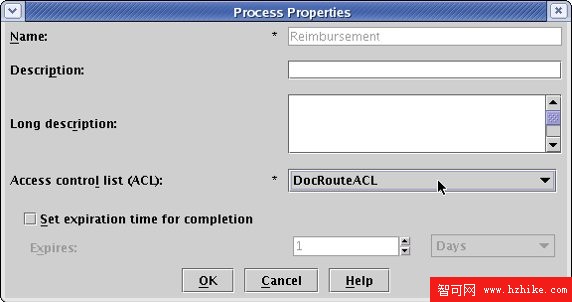
- 流程級 ACL:無權限用戶完全不可見流程
- 節點級 ACL:有流程權限但無節點權限,文檔路由至該節點時用戶失去控制權
- 配置:節點屬性指定 ACL;流程特性中指定 ACL
工作列表隔離:交互入口級防火牆
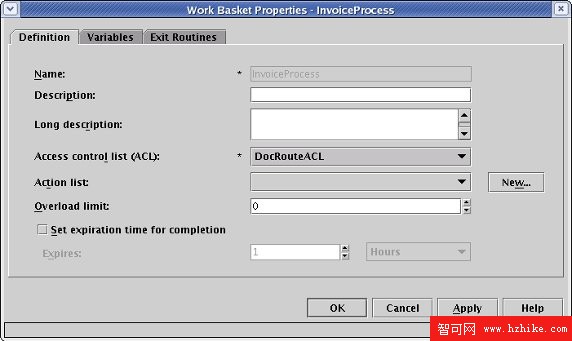
- 工作列表 = 覆蓋特定工作節點的文檔集合
- 配置節點覆蓋關係後自動聚合文檔
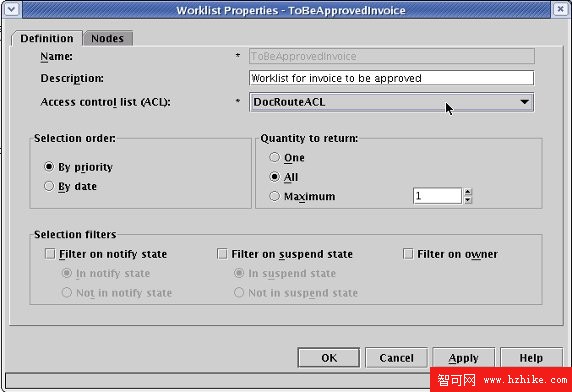
- 為工作列表指定 ACL,控制用戶訪問權限與操作程度
資源管理器隔離:物理存儲級防火牆
ACL 僅控制邏輯訪問,極高安全需求場景需物理存儲分離:
- 每租戶創建獨立 Content Manager 資源管理器
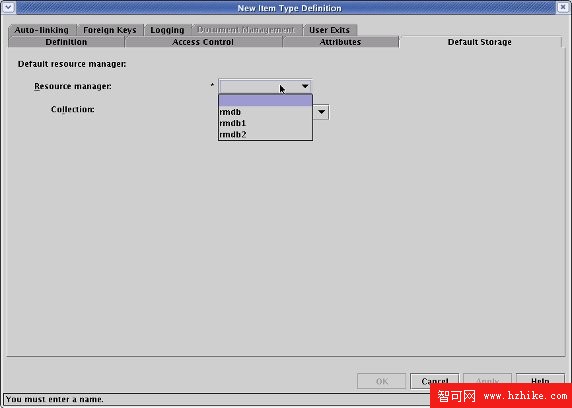
- 用戶創建時綁定其租戶專屬資源管理器
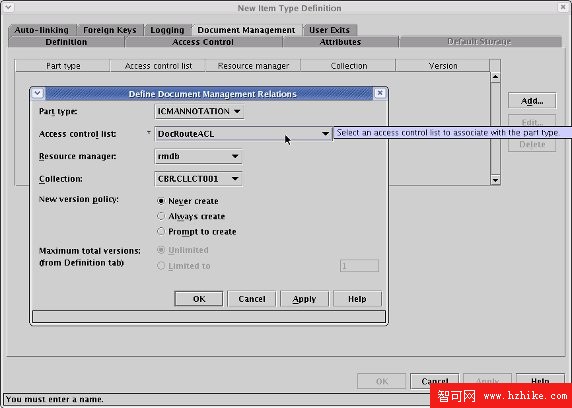
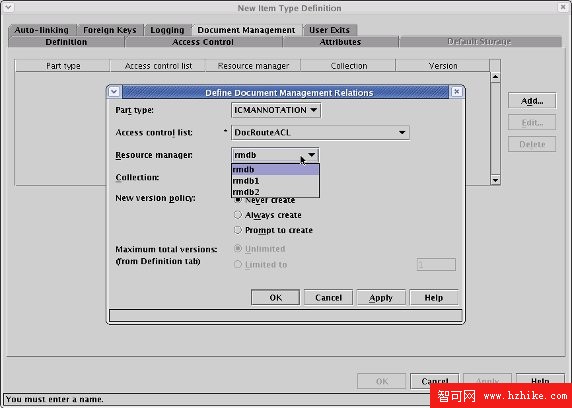
- Document 類型 Itemtype 需指定 Document Part 存儲的資源管理器
- Resource Item 類型 Itemtype 需指定自身存儲的資源管理器
隔離架構總覽
| 層級 | 機制 | 保護範圍 | 租戶隔離力度 |
|---|
| 邏輯授權 | ACL (用戶/組 ↔ 權限集) | Itemtype、流程、節點、工作列表 | 行級/對象級精細控制 |
| 物理存儲 | 資源管理器專屬綁定 | Document Part、Resource Item 實體文件 | 磁盤/文件系統級絕對隔離 |
結語
Content Manager 通過 ACL 體系的四維覆蓋 (數據模板、流程節點、工作列表、文檔實例) 實現邏輯隔離,配合 資源管理器的物理存儲分離 滿足最高安全合規要求。多租戶方案部署時,應依據租戶數據敏感度、法規要求、運維成本,在邏輯隔離與物理隔離間靈活組合,構建「零洩露、零干擾、可審計」的多租戶數據安全堡壘。
- 上一篇文章: DB2 備份恢復性能極致優化:原理、參數與 SAP 系統實戰全紀錄
- 下一篇文章: 基於 DB2 pureXML 與 PHP 構建智能知識庫系統 (上):架構設計與核心類實現
Copyright ©
程式碼之家 All Rights Reserved