 PHP 判斷行動裝置(手機/平板)的兩種實用方法:WordPress 核心邏輯與自定義 User-Agent 比對
前言 響應式設計雖能透過 CSS Media Queries 隱藏內容,但無法阻止伺服器端傳送多餘 HTML,影響行動裝置載入速度。伺服器端用 PHP 判斷裝置
PHP 部署必改的 4 項核心配置詳解:短標籤、ASP 標籤、擴展路徑與時區設定
前言 PHP 專案部署到伺服器時,php.ini 的幾項關鍵設定直接影響程式能否正常執行。本文整理部署時最常需調整的 4 項配置,說明其作用與設定方式。 1.
PHP 生成二維碼的兩種主流方案:Google API 與 PHP QR Code 庫完整指南
前言 二維碼已成為行銷、支付、分享等場景的標準工具。PHP 開發者常用的生成方案有兩種:呼叫 Google Chart API(現已停止服務,僅供參考)與使用本
PHP 批量移除 HTML 超連結的實用技巧與正則表達式詳解
前言 在 PHP 開發中,經常需要處理包含 HTML 標籤的字串,其中移除或提取超連結(<a> 標籤)是常見需求。本文將介紹多種使用正則表達式批量刪
 PHP 生成動態 GIF 驗證碼:多幀動畫、字符飛舞、干擾線變化、Session 驗證
突破靜態圖片限制,生成 32 幀 GIF 動畫驗證碼:字符逐幀浮動、顏色變換、干擾線動態重繪,大幅提高 OCR 識別難度。含完整 GIF 編碼器類實現。 核心
 PHP + jQuery 實現翻板抽獎:後端概率算法、前端 3D 翻轉動畫、獎項配置管理
結合 PHP 後端加權隨機算法與 jQuery 前端 3D 翻轉動畫,實現類似綜藝節目「翻板抽獎」效果。支援獎項權重配置、防重複抽獎、查看未中獎項。 後端核心
PHP Session 實現用戶登錄狀態保存:從基礎流程到安全加固完整指南
Session 是 PHP 保持用戶登錄狀態的標準機制。本文涵蓋:資料庫設計、登錄/註冊/登出流程、Session 安全配置、防劫持措施、分散式 Session
 PHP 大文件上傳失敗原因全景分析與八大解決策略
大檔上傳失敗通常非單一原因,而是 PHP、Web Server、網絡、瀏覽器多層限制疊加。本文系統梳理 8 類核心原因、對應配置參數、排查步驟與現代化替代方案。
PHP 判斷上傳文件真實類型:魔數檢測防偽造 MIME、finfo 最佳實踐
不可信任 $_FILES[file][type](瀏覽器根據副檔名猜測,易偽造)。必須讀取檔案頭部「魔數」或使用 finfo 擴展檢測真實 MIME 類型。
 PHP 文件上傳核心配置詳解:upload_max_filesize、post_max_size、memory_limit 關係圖譜
文件上傳失敗 90% 因配置不當。本文系統梳理 php.ini 關鍵指令、相互制約關係、Nginx/Apache 層面限制、大檔案上傳最佳實踐。 核心 php
 PHP 生成驗證碼:GD 庫實現數字/字母/混合模式、Session 驗證、干擾線噪點
使用 GD 庫繪製驗證碼圖片:支援純數字、純字母、字母數字混合、可配置尺寸、字體、顏色、干擾線、噪點。Session 儲存驗證值供表單提交時比對。 完整驗證碼
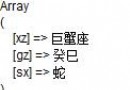 PHP 根據日期/時間戳計算星座、生肖、干支:完整算法實現
單一函數支援三種輸入格式(時間戳、YYYY-MM-DD、YYYYMMDD),輸出星座(西洋 12 宮)、生肖(十二生肖)、干支紀年(六十甲子)。無外部依賴,純數
PHP 獲取遠程文件大小:HEAD 請求 + Content-Length 解析
不下載檔案內容,僅發送 HTTP HEAD 請求解析 Content-Length 標頭,快速獲取遠程檔案大小。適用於下載前檢查、連結預覽、資源驗證。 核心函
PHP 限制文件下載速度:節省頻寬、實現進度條、防盜鏈的流控技術
透過 fread 分塊讀取 + sleep + flush 實現應用層流控。適用於大檔案下載限速、進度條演示、防止單用戶佔滿頻寬。 核心代碼 0) slee
PHP 頁面 UTF-8 中文亂碼徹底解決:Header、檔案編碼、BOM、資料庫、附件下載全鏈路指南
UTF-8 亂碼是 PHP 開發最常見坑。本文從 HTTP 響應頭、PHP 檔案編碼、BOM 標記、MySQL 連線、附件下載檔名五個維度,給出完整排查與修復清
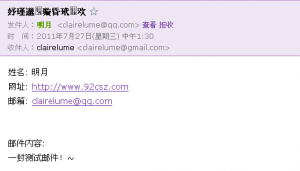 PHP mail() 發送 UTF-8 中文郵件主旨亂碼:RFC 2047 編碼標準解決方案
mail() 預設不支援非 ASCII 主旨,直接傳入 UTF-8 中文會導致收件端顯示亂碼。依 RFC 2047 標準,主旨需編碼為 =?charset?en
PHP 表單提交錯誤返回後數據不丟失:Cache-Control 與 Session 快取控制完整解決方案
用戶填寫長表單提交驗證失敗返回時,瀏覽器若快取了頁面會導致輸入內容消失。根因是 session_start() 預設發送 Cache-Control: no-c
PHP 清除 WordPress 惡意代碼:批量掃描與自動修復腳本
針對 WordPress 站點被注入惡意代碼(如 eval(gzinflate(base64_decode(...)))、混淆變數名、駭客後門)的緊急清理方案。


