首頁
編程語言
C語言|JAVA編程
Python編程
網頁編程
ASP編程|PHP編程
JSP編程
數據庫
MYSQL數據庫|SqlServer數據庫
Oracle數據庫|DB2數據庫
您现在的位置: 程式碼之家 >> 編程語言 >  >> Java 程式設計 >> Java 綜合教學

Spider RPC 框架安全機制深度解析:四層防護體系

     編輯:Java 綜合教學

Spider RPC 安全架構:接入認證、完整性校驗、加密傳輸與長度檢查四重防護

Spider RPC 作為高性能分散式 RPC 框架,在設計之初即將安全性作為核心考量。本文詳細解析其四層安全機制的實現原理與配置方式,助力構建零信任微服務網絡。

安全架構總覽

防護層機制防禦目標配置關鍵字
第 1 層接入認證 (兩次握手)身份偽造、未授權訪問anonymous, license
第 2 層報文完整性校驗 (CRC32)中間人篡改、數據損壞內建強制啟用
第 3 層報文長度檢查異常封包攻擊、緩衝區溢出內建強制啟用
第 4 層報文加密 (AES-128)敏感數據竊聽、隱私洩露encrypt, zlibCompress

第 1 層:接入認證 - 兩次握手機制

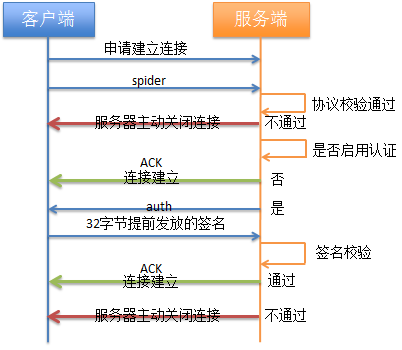
握手流程圖解

Spider RPC 兩次握手流程

核心步驟

  1. 客戶端發起:攜帶 License 信息發送握手請求
  2. 服務端驗證:
    • 解析 License (存儲於 classpath*:spider.dat)
    • 驗證簽名 (AES 加密實現)
    • 檢查版本兼容性、過期時間、授權節點數
  3. 握手響應:服務端返回會話金鑰、支持特性協商結果
  4. 建立連接:後續業務請求攜帶會話標識,跳過重複認證

License 機制

  • 離線授權文件,無需聯網驗證
  • 包含:企業標識、授權模組、節點數限制、有效期、簽名
  • 客戶端與服務端各持一份,雙向驗證防止單點竄改

配置範例


        serviceTimeout="60000"
        zlibCompress="false"
        encrypt="false">
    

第 2 層:報文完整性校驗 - CRC32

實現原理

  • 發送端:計算報文體 (不含頭部) 的 CRC32 校驗和,寫入報文頭
  • 接收端:重新計算並比對,不一致直接丟棄並關閉連接
  • 多項式:標準 CRC-32 (IEEE 802.3) 0x04C11DB7
  • 效能:硬體加速 (Intel SSE4.2 CRC32 指令) 可達 GB/s 級吞吐

防護能力

  • 檢測單比特錯誤、雙比特錯誤、奇數個錯誤位元組
  • 檢測突發錯誤 (長度 ≤ 32 bits)
  • 極低誤判率 (2^-32 ≈ 2.3e-10)

第 3 層:報文長度檢查

檢查邏輯

// 接收端處理流程
public void channelRead(ChannelHandlerContext ctx, Object msg) {
    SpiderMessage message = (SpiderMessage) msg;
    
    // 1. 最小長度檢查:頭部 + 最小體
    if (message.totalLength() < MIN_MESSAGE_LENGTH) {
        log.warn("報文長度異常: {} < {}, 斷開連接", message.totalLength(), MIN_MESSAGE_LENGTH);
        ctx.close(); // 強制斷開
        return;
    }
    
    // 2. 最大長度保護 (防 OOM)
    if (message.totalLength() > MAX_MESSAGE_LENGTH) {
        ctx.close();
        return;
    }
    
    // 3. 體長度與聲明長度一致性
    if (message.bodyLength() != message.declaredBodyLength()) {
        ctx.close();
        return;
    }
    
    // 通過檢查,傳遞給業務處理器
    ctx.fireChannelRead(message);
}

配置參數

  • MIN_MESSAGE_LENGTH:頭部固定長度 + 最小業務載荷
  • MAX_MESSAGE_LENGTH:預設 16MB,可通過 maxMessageSize 配置

第 4 層:報文加密 - AES-128

加密架構

  • 演算法:AES-128-CBC (Cipher Block Chaining)
  • 金鑰管理:握手階段協商會話金鑰,定期輪換
  • IV 生成:每個報文隨機生成 16 字節 IV,隨報文傳輸
  • 填充模式:PKCS7Padding

啟用配置


        zlibCompress="true"         
        serviceTimeout="60000">
    

效能影響與優化

綜合配置最佳實踐

        encrypt="true"              
        zlibCompress="true"         
        serviceTimeout="30000"
        serviceProxyPackage="com.example.api">


安全審計與監控建議

  1. 握手失敗監控:告警連續 5 次握手失敗,疑似掃描攻擊
  2. CRC32 失敗統計:單位時間超過閾值,排查網絡設備或中間人攻擊
  3. 異常長度報文:記錄來源 IP、長度分布,識別異常流量模式
  4. 金鑰輪換審計:定期檢查會話金鑰輪換日誌,確保前向安全性
  1. 上一篇文章:
  2. 下一篇文章:
Copyright © 程式碼之家 All Rights Reserved
場景CPU 開銷延遲增加建議
局域網內部調用~3-5%~0.1-0.3ms關閉加密,僅啟用 CRC32
跨 IDC/公網調用~5-8%~0.5-1ms啟用加密 + 壓縮
高敏感金融數據~8-12%~1-2ms啟用加密 + 硬體加速 (AES-NI)