在企業級系統架構中,消息中間件常部署於內外網隔離環境。本文記錄一次真實故障排查過程:外網用戶觸發的業務消息無法送達消息總線,報錯 connect time out,而內網用戶完全正常。通過系統性的網絡拓撲分析、WebService 連接緩存機制檢查、部署架構審視,最終定位根因:**應用服務器嘗試通過外網 Web 服務器地址訪問消息總線,但應用服務器所在內網區段無法直連外網 IP**。本文詳細還原排查思路、關鍵證據鏈與架構級修正方案。
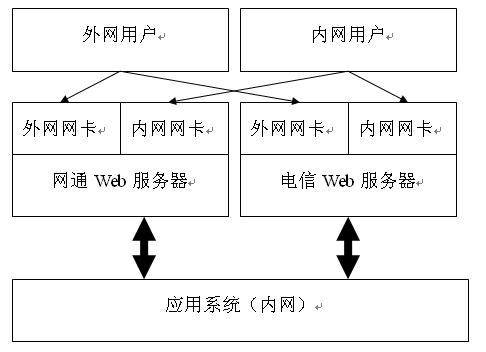
消息客戶端與應用系統同進程部署於應用服務器,通過 WebService 端口與消息總線通信。
connect time out機制:為支援內外網雙訪問,運行時根據用戶請求頭 Host 動態替換配置中的 ServerName 為對應 Web 服務器地址。
假設:高併發下,後請求覆寫前請求的 ServerName,導致不同網絡用戶消息地址錯亂(張冠李戴)。
驗證:分析 WebService 連接緩存機制——系統啟動時預建連接並緩存,提升效能。若緩存連接地址非當前用戶網絡對應地址,必然導致連接失敗。
修正嘗試**:升級連接服務,按部署方式分類處理、配置代理實現。
結果:**故障依舊** → 假設錯誤,進入死區。
核心洞察:
消息產生與發送由**應用服務器**上的消息客戶端**自動觸發**(後台任務),完全無用戶交互參與。Web 服務器僅負責 HTTP 請求轉發,**不參與任何業務邏輯處理**。
關鍵矛盾**:
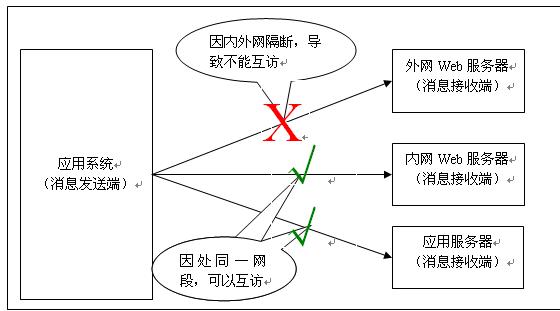
消息中心配置的服務地址錯誤指向了 **Web 服務器**,導致內網應用服務器嘗試通過外網 IP 訪問消息總線,網絡不通造成 connect time out。
**問題完全解決**!外網用戶觸發的業務消息正常送達消息總線,權限同步等功能恢復正常。
基於應用系統或後台自動觸發的業務邏輯(含系統間遠程調用),**必須以應用系統自身部署節點為基準**進行連接測試。
| 組件 | 配置地址應指向 | 理由 |
|---|---|---|
| 前端用戶訪問入口 | Web 服務器 / API 閘道 | 安全邊界、靜態資源、SSL 終結 |
| 服務間調用(同網段) | 應用服務器直連地址 | 繞過代理、降低延遲、避免單點 |
| 跨網段調用 | 網關/代理地址 | 網絡策略強制要求 |
| 後台任務/定時職務發起調用 | 目標服務直連地址 | 無用戶上下文、無需 Web 層轉發 |
本次故障的核心教訓是:**混淆了「用戶訪問路徑」與「服務調用路徑」**。Web 服務器是用戶流量的入口,而非服務間調用的必經之路。在設計分層架構配置時,必須嚴格區分:
修正配置地址指向應用服務器直連地址,一行配置變更解決了困擾多日的跨網消息發送故障。這也再次驗證了**架構清晰度決定系統可靠性**的鐵律。