Sun Java System Access Manager 7.1(下稱 AM)整合身份驗證、授權、策略代理、身份聯合。舊版需容器感知安裝程式、OS 相依、難以回滾。7.1 版重新打包為標準 J2EE Web 應用,**單一 amserver.war 即可部署至任何支援 Servlet 2.3+ 的容器(GlassFish、Tomcat、WebLogic、WebSphere 等)**,原型驗證十分鐘內完成。
Access_Manager_install_dir。目錄結構: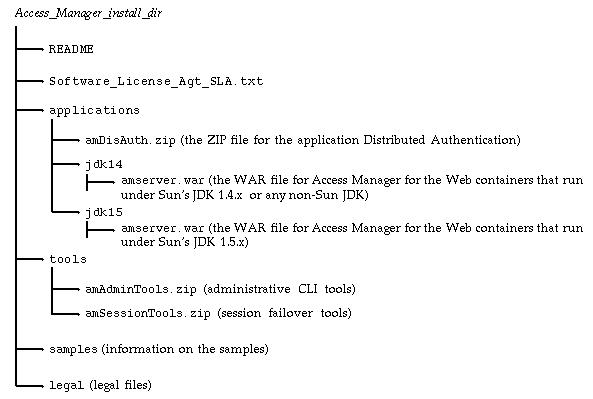
applications/jdk15/amserver.war —— JDK 1.5 版 WAR(含 Java WSDP JAR,體積較大)applications/jdk14/amserver.war —— JDK 1.4 版 WARcli/、session-failover/、samples/、legal/本指南使用 jdk15/amserver.war。
編輯 ${com.sun.aas.instanceRoot}/config/server.policy,追加:
// ADDITIONS FOR Access Manager
grant codeBase "file:${com.sun.aas.instanceRoot}/applications/j2ee-modules/amserver/-" {
    permission java.net.SocketPermission "*", "connect,accept,resolve";
    permission java.util.PropertyPermission "*", "read, write";
    permission java.lang.RuntimePermission "modifyThreadGroup";
    permission java.lang.RuntimePermission "setFactory";
    permission java.lang.RuntimePermission "accessClassInPackage.*";
    permission java.util.logging.LoggingPermission "control";
    permission java.lang.RuntimePermission "shutdownHooks";
    permission javax.security.auth.AuthPermission "getLoginConfiguration";
    permission javax.security.auth.AuthPermission "setLoginConfiguration";
    permission javax.security.auth.AuthPermission "modifyPrincipals";
    permission javax.security.auth.AuthPermission "createLoginContext.*";
    permission java.io.FilePermission "<>", "execute,delete";
    permission java.util.PropertyPermission "java.util.logging.config.class", "write";
    permission java.security.SecurityPermission "removeProvider.SUN";
    permission java.security.SecurityPermission "insertProvider.SUN";
    permission javax.security.auth.AuthPermission "doAs";
    permission java.util.PropertyPermission "java.security.krb5.realm", "write";
    permission java.util.PropertyPermission "java.security.krb5.kdc", "write";
    permission java.util.PropertyPermission "java.security.auth.login.config", "write";
    permission java.util.PropertyPermission "user.language", "write";
    permission javax.security.auth.kerberos.ServicePermission "*", "accept";
    permission javax.net.ssl.SSLPermission "setHostnameVerifier";
    permission java.security.SecurityPermission "putProviderProperty.IAIK";
    permission java.security.SecurityPermission "removeProvider.IAIK";
    permission java.security.SecurityPermission "insertProvider.IAIK";
};
注意: 若部署名稱非 amserver,請將 grant 內的 amserver 替換為實際名稱。IBM WebSphere 需額外設定 JVM 參數 -DamCryptoDescriptor.provider=IBMJCE -DamKeyGenDescriptor.provider=IBMJCE 並重啟。
https://localhost:4848(預設 admin/adminadmin)。Access_Manager_install_dir/applications/jdk15/amserver.war,點擊 Deploy。amserver。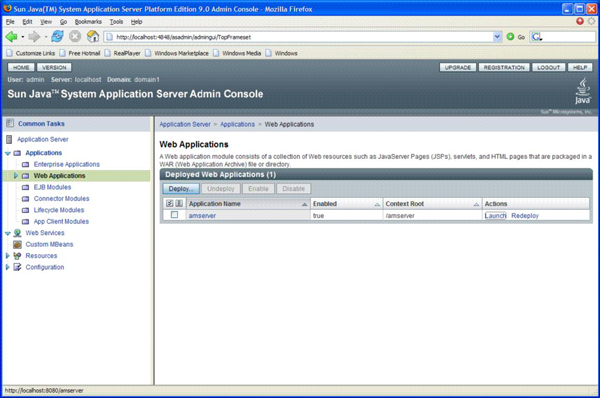
amserver 的 Launch,或直接訪問 https://host:port/amserver。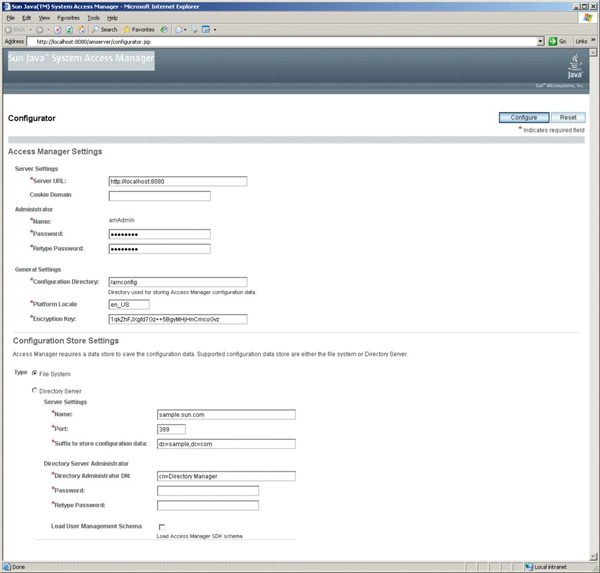
amAdmin 密碼(如 admin123)與配置目錄(如 /amconfig)。預設使用檔案系統儲存配置(/amconfig/amserver/sms)。配置成功自動跳轉登錄頁。
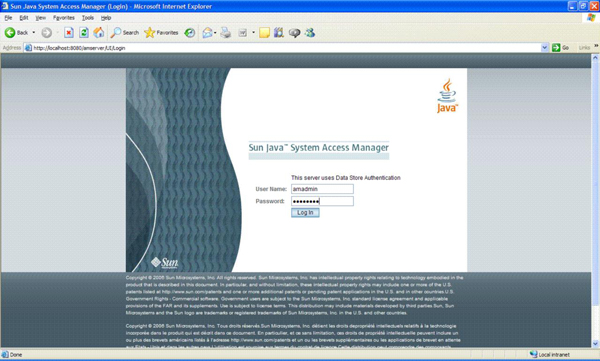
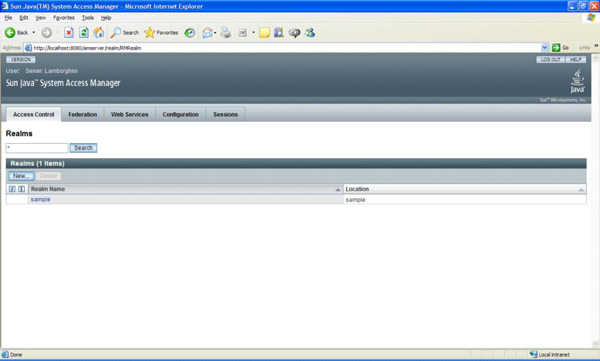
以 amAdmin 登入,進入管理主控台:
| 類別 | 位置 | 說明 |
|---|---|---|
| 配置檔 | Configurator 指定目錄(如 /amconfig) | 含 sms/ 服務配置、AMConfig.properties 等 |
| Bootstrap 檔 | user.home 目錄(如 /AccessManager/AMConfig_opt_SUNWappserver_...) | 指向配置目錄的指標,**勿刪除**,多實例共存 |
/amserver 進入 Configurator。早期版本以 JAR/JSP/HTML/GIF/屬性檔集合形式部署,安裝程式強綁定容器與 OS,恢復困難、難以大規模分發。7.1 版達成「單一 WAR、零障礙部署」目標,體現 J2EE 標準化成果。