HTTPS = HTTP + SSL/TLS。Web 伺服器必須安裝伺服器憑證才能建立加密通道。本文涵蓋 IIS 5/6 (舊版) 與 IIS 7+ (新版) 兩套完整流程,從建立 CSR、向 CA 申請、匯入憑證、繫結 HTTPS 埠、強制 SSL 到客戶端憑證政策。
IIS 5.0 / 6.0 傳統精靈流程 (14 步驟)
- 網站屬性 → 目錄安全性 → 伺服器憑證 → 建立新憑證
- 選擇「稍後處理要求」產生離線 CSR
- 輸入憑證名稱、金鑰長度 (建議 ≥2048 bits)
- 設定通用名稱 (CN) = 完整網域名 (如 www.example.com)
- 填寫組織/單位/城市/國家資訊
- 指定 CSR 儲存路徑 (如
C:\certreq.txt)
- 完成精靈,取得 CSR 檔
- 向 CA 提交 CSR 內容 (網頁表單或郵件)
- 下載 CA 核發的伺服器憑證 (.cer/.crt)
- 再次進入伺服器憑證精靈 → 「處理掛起要求並安裝憑證」
- 選取下載的 .cer 檔完成安裝
- 指定 SSL 埠 (預設 443)
- 完成安裝
- 「目錄安全性」→「安全通訊」→「編輯」→ 勾選「要求安全通道 (SSL)」
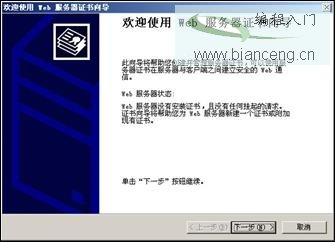
圖 1 IIS 6 啟動伺服器憑證精靈
IIS 7.x / 8.x 新版管理介面 (6 步驟)
- 同樣先產生 CSR (或直接在 IIS 建立自我簽署/網域憑證要求)
- 伺服器層級 → 「伺服器憑證」 → 「完成憑證要求」匯入 .cer
- 指定易記名稱 (如
www_example_com)
- 網站 → 「繫結」 → 「新增」 → 類型 https、埠 443、選取剛匯入的憑證
- 網站 → 「SSL 設定」 → 勾選「要求 SSL」
- 客戶端憑證政策:忽略 / 接受 / **要求** (對應 `ClientCertificate` 選項)
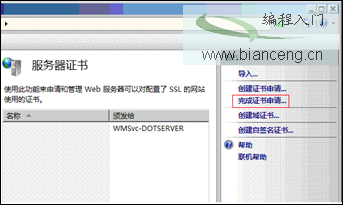
圖 2 IIS 7 伺服器憑證匯入介面
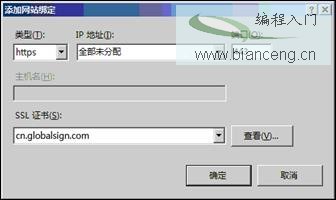
圖 3 HTTPS 繫結:選擇憑證、埠 443
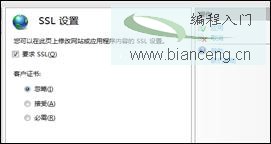
圖 4 SSL 設定:要求 SSL 與客戶端憑證政策
關鍵差異速查
| 項目 | IIS 5/6 | IIS 7+ |
|---|
| 管理單元 | 網站屬性對話盒 | 模組化功能圖示 (SSL 設定、繫結、伺服器憑證) |
| CSR 產生 | 精靈內建 | 伺服器憑證 → 建立憑證要求 |
| 憑證匯入 | 精靈「處理掛起要求」 | 伺服器憑證 → 完成憑證要求 |
| 繫結 | 網站屬性 → 網站識別 → 進階 | 網站 → 繫結 → 新增 https |
提醒:正式環境務必向受信任 CA (如 DigiCert、GlobalSign、Let's Encrypt) 申請公開信任憑證;自我簽署僅供測試。
本文部分內容改編自《.NET 安全揭秘》
作者:玄魂
出處:https://www.cnblogs.com/xuanhun/