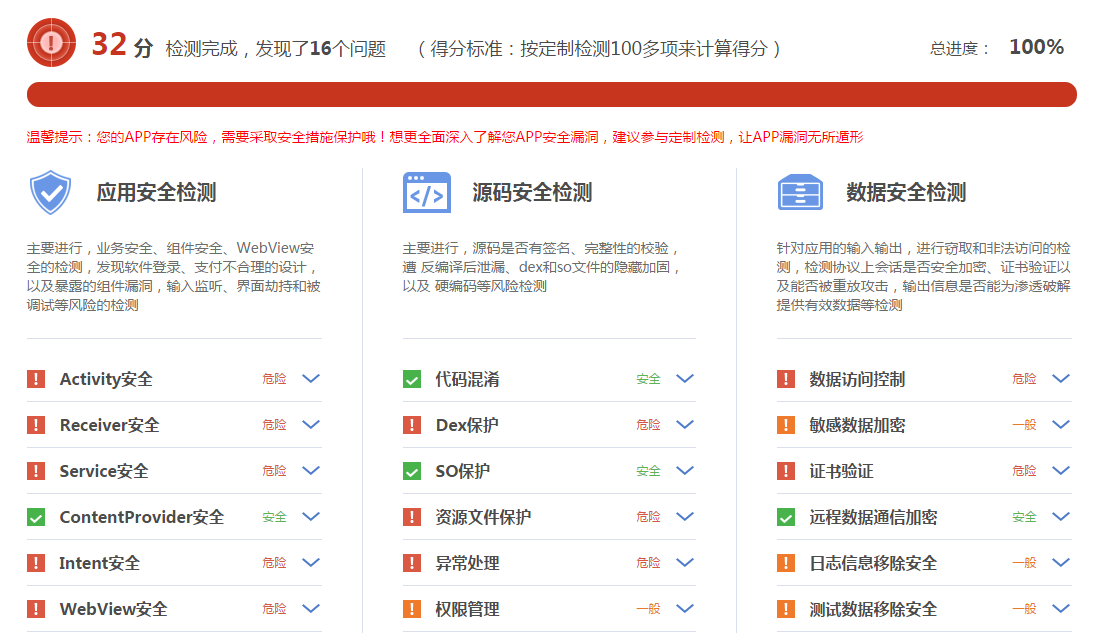
剛完成 APP 開發,送上漏洞檢測平台(如愛內測 detect.cn)卻只拿到 32 分,讓人心驚膽戰。低分通常意味著存在高風險漏洞,必須逐一修復。
常見扣分項目與對策
- Activity 安全性:匯出的 Activity 未設定權限保護,易被惡意調用。
參考:Android Activity 安全配置指南
- WebView 遠程代碼執行:關閉 JavaScript 接口或限制載入 HTTPS 頁面。
- 數據儲存不當:敏感資訊(Token、密碼)明文存放於 SharedPreferences 或 SQLite,需加密。
- 網路傳輸明文:強制使用 HTTPS,啟用 Network Security Configuration。
- 權限過度申請:遵循最小權限原則,移除非必要權限。
加固流程建議
- 導出完整掃描報告,按風險等級排序。
- 針對高危漏洞優先修復,驗證修復後重新掃描。
- 引入自動化安全掃描至 CI/CD 流程。
- 上線前進行滲透測試。
安全無小事,持續迭代才能守住底線。