admin,Guest 未停用權限存於 mysql 資料庫六張授權表。預設 user 表內容:
| Host | User | Password | Delete_priv | Update_priv | Drop_priv |
|---|---|---|---|---|---|
| localhost | root | 0e4941f53f6fa106 | Y | Y | Y |
| % | root | <空> | Y | Y | Y |
| localhost | <空> | <空> | Y | Y | Y |
| % | <空> | <空> | N | N | N |
風險:
DELETE FROM user WHERE Host='%' AND User='root';
DELETE FROM user WHERE Host='localhost' AND User='';
-- 或為 root 設定強密碼
FLUSH PRIVILEGES;C:\mysql,C 槽 Everyone 全控 → 繼承導致 MySQL 目錄 Everyone 全控對策:重設目錄 ACL、或安裝至非系統盤並嚴格控制權限(需修改啟動參數 --basedir)。
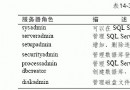
master..sysloginsxp_cmdshell)= 系統級命令執行對策:
USE master;
SELECT name, password FROM syslogins WHERE password IS NULL;  -- 掃描空密碼
EXEC sp_dropextendedproc 'xp_cmdshell'; -- 移除高危擴展且 SQL Server 與 OS 深度整合,**OS 管理員可透過 Windows 驗證繞過資料庫密碼直接操作資料庫**。
對策:安裝至非系統盤 + 嚴格 ACL + 定期審計登入日誌(FINDSTR /C:"登錄" D:\MSSQL\LOG\*.*)。
| 項目 | MySQL | SQL Server |
|---|---|---|
| 預設帳號安全 | 極差(匿名/遠端 root 全權) | 差(SA 空密碼) |
| 目錄權限 | 預設鬆散 | 預設鬆散 |
| 審計能力 | 弱(無詳細登入日誌) | 強(完整錯誤/登入日誌) |
| 修復後安全性 | **較高**(無 OS 提權路徑) | 中等(OS 提權仍可繞過) |