SQL Server、IIS 與 ASP.NET 各自提供堅實的安全模型,並能良好協同運作。微軟預設將各服務權限設至最低,但開發人員常面臨挑戰:如何在應用程式與資料之間建立適當的信任層級,又不留下安全漏洞?本系列將分三步驟說明最常用且可靠的設定方法,第一步為定義自訂 IIS 使用者帳戶。
最安全的做法是建立一個權限最小化的專用帳戶,配置 IIS 以此身份執行 Web 應用程式。如此每位訪客僅擁有你明確授予的權限,大幅縮小攻擊面。
DotNetKB,設定強式密碼。DotNetKB_WebSite),選擇屬性。DotNetKB,取消勾選「允許 IIS 控制密碼」,輸入該帳戶密碼。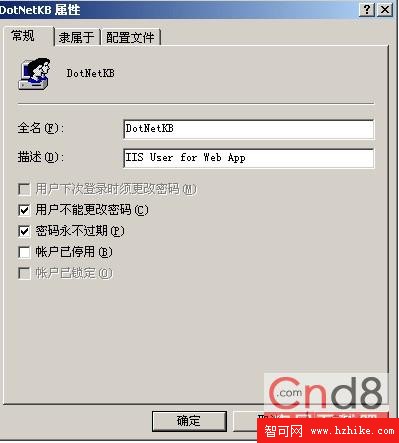
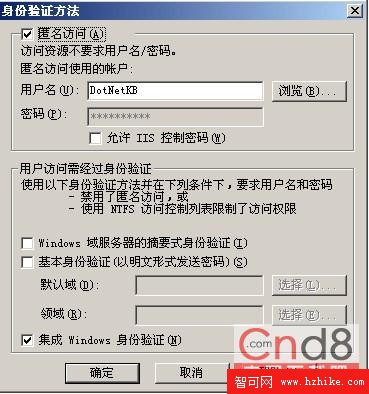
完成後,IIS 將以此低權限帳戶執行你的 Web 應用程式。下一篇將說明如何授權此帳戶存取 SQL Server 並設定 ASP.NET 模擬。