在 SQL Server 伺服器運行環境中,保障資料安全免受非法用戶入侵始終是核心任務。SQL Server 內建強大的安全架構與資料保護機制,涵蓋從作業系統、SQL Server 實例、資料庫到物件的多層級防護,涉及角色、資料庫用戶、權限等關鍵安全概念。前文已闡述存儲過程與觸發器在資料安全中的關鍵作用,本節將探討如何將這些分散的安全組件有機整合,發揮各組件優勢並規避潛在缺陷,構建健全可靠的安全策略,使 SQL Server 更加堅固、難以攻破。
視圖本質是虛擬表,由查詢語句定義並呈現資料結果集。透過視圖,用戶僅能查詢修改其可見範圍內的資料,其他資料庫或表對該用戶不僅不可見,更無法存取。配合視圖權限設定,用戶僅擁有存取視圖的權限,而不具備視圖所引用基礎表的相應權限。利用不同視圖搭配差異化授權,可實現行級與列級的精細資料安全控制。
以 pubs 資料庫的 sales 表為例,某銷售據點僅需查看自身銷售資訊。首先建立視圖限定可見資料範圍:
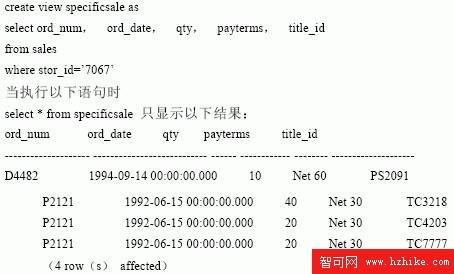
授予用戶視圖存取權限後,即使用戶缺乏基礎表權限,仍可透過視圖查看所需資訊。假設用戶 A 無 sales 表 payterms 欄位的 SELECT 權限,僅擁有其他欄位的查詢權限。若直接執行 select * from sales 會因權限不足失敗,且要求用戶逐一指定欄位名——這不僅繁瑣,更暴露資料表結構,違背安全原則。
解決方案是建立視圖 view1 排除 payterms 欄位,並授予用戶 A 對該視圖的 SELECT 權限。用戶即可執行 select * from view1 獲取完整銷售資訊,既隱藏敏感欄位,又簡化操作,不需了解底層表結構。
當用戶同時缺乏視圖與表的存取權限時,存儲過程仍可提供資料查詢通道。只需授予用戶存儲過程的 EXEC 權限,並確保過程內包含查詢語句即可。例如:
create procedure selsales as
select * from sales
用戶執行該存儲過程即可查看資訊。此法優勢在於無需分配視圖與表的存取權限,進一步縮小攻擊面,強化資料保護。
本章深入探討 SQL Server 安全性管理,涵蓋資料庫用戶、角色、權限等核心要素。身為系統或安全管理員,配置安全屬性前必須先確定認證模式,妥善運用 guest 用戶與 public 角色,並深入理解應用角色在資料查詢與處理可控性上的優勢,方能構建全方位防護體系。