首頁
編程語言
C語言|JAVA編程
Python編程
網頁編程
ASP編程|PHP編程
JSP編程
數據庫
MYSQL數據庫|SqlServer數據庫
Oracle數據庫|DB2數據庫
您现在的位置: 程式碼之家 >> 數據庫知識 >  >> SQL Server 資料庫 >> 關於SqlServer

SQL Server 加密機制與 SQL 注入防禦指南

     編輯:關於SqlServer

內建加密能力

SQL Server 提供透明加密保護敏感資料:

  • 密碼加密:登入/應用程式角色密碼自動加密儲存於 master 資料庫,不可直接修改或破解。
  • 物件定義加密:CREATE PROCEDURE ... WITH ENCRYPTION 隱藏預存程序、檢視、觸發器、函數、預設值、規則的定義文本。sp_helptext 將無法顯示內容。需解密請用 ALTER PROCEDURE 移除 ENCRYPTION 選項重建。
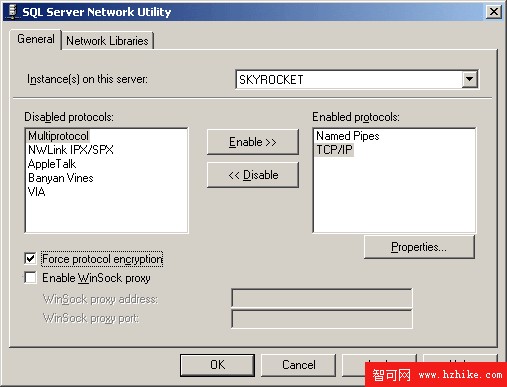
  • 網路傳輸加密:強制通訊協定加密需雙端啟用 TCP/IP Network Library 並勾選「Force protocol encryption」。會增加 CPU 開銷,適用於非受控網路環境。
強制協定加密設定
網路公用程式強制加密設定介面

加密盲區與建議

缺口: 資料表欄位層級資料無內建加密工具。

對策:

  1. 善用 GRANT/DENY 控制資料行級存取權限
  2. 若必須加密資料,請採用經驗證的商業加密演算法(如 AES),切勿自行設計

SQL 注入攻擊本質

SQL 注入 不是資料庫缺陷,而是應用程式輸入驗證不當導致的安全漏洞。攻擊者透過惡意輸入竄改 SQL 語句,可竊取資料、修改設定甚至控制伺服器。

防禦核心:參數化查詢、輸入驗證、最小權限原則、錯誤訊息不外露。

  1. 上一篇文章:
  2. 下一篇文章:
Copyright © 程式碼之家 All Rights Reserved