可信任運算與 SQL Server 2005
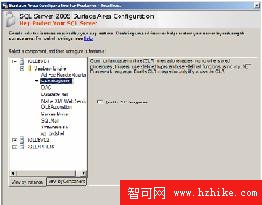
SQL Server 2005 全面落實 Microsoft「可信任運算」四大原則:設計安全、預設安全、部署安全、溝通。安裝時隨附 介面配置工具 (Surface Area Configuration),以圖形化方式決定哪些服務與功能啟用。
驗證模式
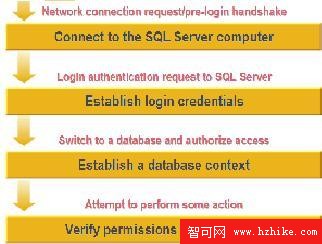
- Windows 驗證模式 (推薦):利用 Active Directory 進行安全性檢查,支援 Kerberos/NTLM,整合企業單一登入。缺點:用戶與資料庫伺服器需在同一 AD 網域。
- 混合模式 (SQL Server + Windows):SQL Server 自行驗證登入憑證,適用異構環境,但無法套用 AD 密碼原則與帳號鎖定機制。
Windows 驗證下的密碼策略管理 (需 Windows Server 2003+)
SQL Server 2005 可在驗證過程中強制執行 Windows 密碼原則:
- 密碼長度至少 6 字元 (SQL Server 支援 1-128 字元)。
- 複雜度需求 (大小寫、數字、符號)。
- 密碼到期與歷程記錄防重複。
- 帳號鎖定閾值與解除鎖定時間。
此功能依賴 Windows Server 2003 的安全性 API,其他作業系統平台不可用。
介面配置工具功能
- 服務啟用/停用:Database Engine、Analysis Services、Reporting Services、Integration Services、Notification Services、SQL Server Browser、全文檢索等。
- 功能啟用/停用:Ad Hoc 遠端查詢、CLR 整合、Database Mail、OLE Automation、Service Broker、Web Assistant 等。
- 遠端連線通訊協定:Named Pipes、TCP/IP、VIA、Shared Memory。
- 可匯出/匯入設定檔,支援無人值守安裝與多伺服器一致性部署。
總結
SQL Server 2005 透過預設關閉非必要服務、強制 Windows 密碼策略、介面配置工具集中管理攻擊面,大幅提升資料庫預設安全態勢。企業應依實際需求啟用功能,並定期稽核介面配置。