病毒名稱:Trojan/PSW.QQpass.br
中文名稱:「QQ大盜」
類型:密碼竊取木馬
危害等級:★★
影響平台:Win 9x/2000/XP/NT/Me/2003
傳播與植入機制
- 利用 IE MHT 檔案下載執行漏洞(MS04-013),透過惡意網頁自動下載並執行內嵌木馬的 CHM 檔案。
- 無需使用者點擊,瀏覽網頁即中招(Drive-by Download)。
植入行為分析
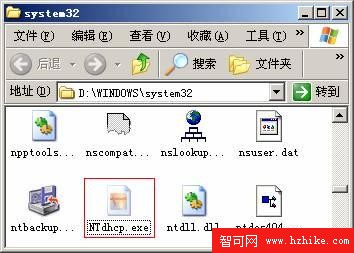
- 釋放主程式:
%SystemDir%\NTdhcp.exe(28,400 bytes)。
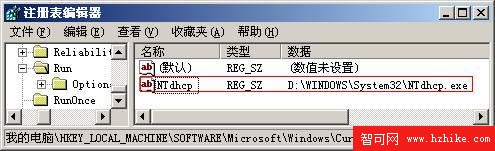
- 登機自啟:在
HKLM\Software\Microsoft\Windows\CurrentVersion\Run 建立值 NTdhcp = %SystemDir%\NTdhcp.exe。
- 竊取目標:QQ 號碼、密碼、詳細資料。
- 資料外傳:透過 HTTP/郵件發送至攻擊者伺服器(原始報告未詳細記錄 C2 細節)。
清除步驟
手動清除(安全模式建議)
- 開啟工作管理器,結束
NTdhcp.exe 進程。
- 刪除檔案:
%SystemDir%\NTdhcp.exe。
- 開啟
regedit,刪除登錄值:
HKLM\Software\Microsoft\Windows\CurrentVersion\Run\NTdhcp
- 掃描並清除其他可疑啟動項與服務。
防護建議
- 安裝防毒軟體並更新至最新病毒碼(如江民 KV2005+)。
- 啟用即時監控與主動防禦。
- 套用微軟官方補丁 MS04-013:
修補 MHT 漏洞
- 啟用 Windows 自動更新,保持系統修補最新。
- IE 設定「網際網路」區域安全等級調高,禁用「自動提示檔案下載」等高風險選項。
系統加固清單
- 使用 Windows Update 自動修補。
- 安裝 MHT 漏洞專用補丁(MS04-013)。
- 定期檢查啟動項(
msconfig、Autoruns)。
- 重要帳號啟用雙因子驗證,減少密碼竊取損失。
本分析基於 2004-2005 年病毒樣本,現代系統已修補相關漏洞,但手法(漏洞利用+啟動項持久化+竊取特定應用憑證)仍具參考價值。