SQL Server 2014 推出原生備份加密功能,直接在備份寫入磁碟前進行加密,有效解決備份檔案外洩導致資料外洩的風險。本文深度解析其架構優勢、實作步驟、壓縮相容性與效能影響。
過往資料外洩多源於備份檔案遺失/被竊。舊有方案有缺失:
原生備份加密優勢:
CREATE CERTIFICATE BackupCertificate
WITH SUBJECT = 'Backup Encryption Certificate';
GO
BACKUP DATABASE TestBK
TO DISK = 'C:\Test_Encrypted.bak'
WITH COMPRESSION,
     ENCRYPTION (ALGORITHM = AES_256, SERVER CERTIFICATE = BackupCertificate);
GO
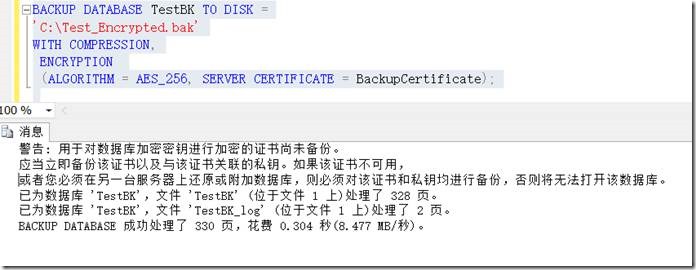
最佳實務:建立憑證後立即匯出備份(
BACKUP CERTIFICATE ... TO FILE = ... WITH PRIVATE KEY),離線保存於安全位置。遺失私鑰將導致備份永不可還原。
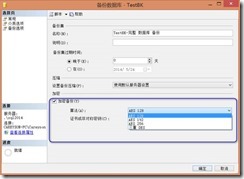
測試環境:2.5 GB 測試資料庫,對比四種情境:
| 備份模式 | 檔案大小 | 壓縮率 | 備註 |
|---|---|---|---|
| 僅壓縮 | ~450 MB | ~82% | 基準線 |
| 壓縮 + AES_128 | ~452 MB | ~82% | 無顯著差異 |
| 壓縮 + AES_256 | ~453 MB | ~82% | 無顯著差異 |
| 壓縮 + TRIPLE_DES | ~455 MB | ~82% | 無顯著差異 |
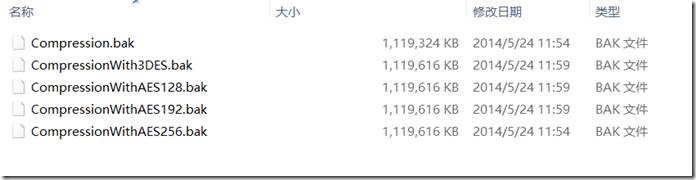
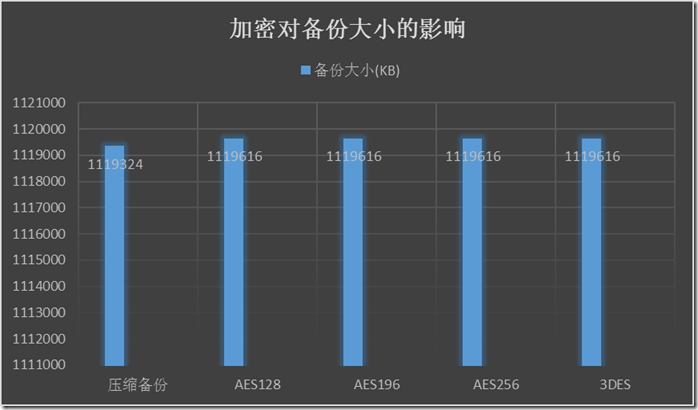
AES_256,兼顧安全與效能;生產環境上線前務必實測。SQL Server 2014 原生備份加密以近乎零成本(無額外授權、不犧牲壓縮率、效能影響可控)提供了企業級備份資料保護。無論是異地備份、雲端備份還是磁帶離站,都能確保「備份被竊 ≠ 資料外洩」。