首頁
編程語言
C語言|JAVA編程
Python編程
網頁編程
ASP編程|PHP編程
JSP編程
數據庫
MYSQL數據庫|SqlServer數據庫
Oracle數據庫|DB2數據庫
您现在的位置: 程式碼之家 >> 數據庫知識 >  >> SQL Server 資料庫 >> 關於SqlServer

企業伺服器安全滲透測試:SQL Server 弱口令掃描實錄

     編輯:關於SqlServer

許多企業重視伺服器穩定卻忽略安全。作者實測某 IP 段 SQL Server 弱口令風險,過程如下:

工具準備

  • S 掃描器 (多執行緒連接埠掃描)
  • SQL 登入器 / SQL 弱口令掃描工具 (scansql.exe)
  • DNS 溢位工具、命令列 (cmd)

測試流程

  1. 以本機 IP 為中心,隨機選取 IP 段。
  2. 執行 s syn 61.178.*.1 61.178.*.254 1433 掃描 1433 連接埠,發現 13 台開放伺服器。
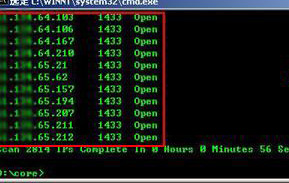
  3. 掃描結果截圖
  4. 對開放主機進一步嘗試空密碼或常見弱口令 (sa/空、sa/123456 等)。
  5. 若登入成功,可透過 xp_cmdshell 執行系統指令、建立帳號、植入後門等。

防禦建議

  • 停用 sa 或設定高複雜度密碼,啟用密碼原則。
  • 防火牆限制 1433 僅允許應用伺服器 IP 存取。
  • 停用 xp_cmdshell、OLE Automation 等高風險擴展預存程序。
  • 啟用登入稽核 (成功/失敗),定期審核錯誤登入。
  • 套用最新安全性更新、降低服務帳號權限 (非 Local System)。

警示: 未經授權掃描/滲透測試屬違法。企業應委託專業紅隊/滲透測試團隊合法執行,並建立完整資安管理流程。

  1. 上一篇文章:
  2. 下一篇文章:
Copyright © 程式碼之家 All Rights Reserved