創建允許任意主機(%)訪問的超級用戶,僅限受信內網/測試環境,生產嚴禁。
USE mysql;
GRANT ALL PRIVILEGES ON *.* TO 'panjing'@'%' IDENTIFIED BY '123456';
FLUSH PRIVILEGES;
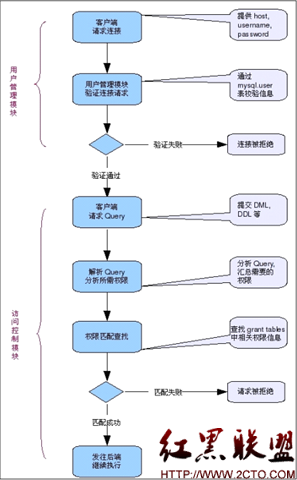
*.*:所有庫所有表'panjing'@'%':用戶名 panjing,宿主 % 表示任意 IPIDENTIFIED BY:密碼認證(5.7.6 前語法,新版建議 CREATE USER ... IDENTIFIED BY ...; GRANT ...)FLUSH PRIVILEGES:刷新權限緩存使即時生效
CREATE USER 'app_user'@'10.0.%.%' IDENTIFIED BY 'StrongPass#2024';
GRANT SELECT, INSERT, UPDATE, DELETE ON `biz_db`.* TO 'app_user'@'10.0.%.%';
FLUSH PRIVILEGES;
SHOW GRANTS FOR 'panjing'@'%';
-- 遠程連接測試
mysql -h db_host -u panjing -p123456 -e "SELECT USER()"
權限最小化、宿主網段化、密碼強複雜度,是數據庫安全基線。