維護資料庫內容安全,確保記錄僅供經嚴格認證用戶存取,包含內部安全(檔案系統層面)與外部安全(網路連線層面)。
授權表雖提供靈活權限控制,但若本地用戶擁有資料目錄讀權限,攻擊者只需打包複製資料庫目錄至本機即可竊取資料。若授權表對應檔案被替換,網路層面的存取控制形同虛設。
GRANT、SET PASSWORD 等敏感操作以明文記錄,攻擊者可 grep 獲取密碼攻擊者可在同主機安裝獨立 MySQL 實例(不同埠/Socket/資料目錄),初始化後以 root 身份啟動,將目標表檔案複製至其 test 資料庫目錄,啟動偽裝服務即可透過 SELECT * 讀取所有內容。若開放匿名帳號,資料甚至暴露於全網。
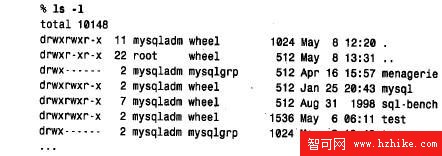
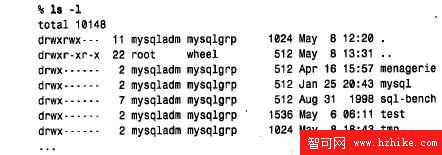
執行 ls -l 檢查資料目錄權限,關注「組」或「其他」有讀寫權限的檔案/目錄。舊版 MySQL 建立權限較寬鬆(如 775、770),新版確保僅服務啟動用戶可讀(700)。
cd DATADIRchown -R mysqladmin.mysqlgrp .chmod -R go-rwx .mysqladmin 身份操作修復後權限應僅屬服務啟動用戶,徹底阻斷本地用戶直接存取風險。