若 MySQL 以「系統管理員」或「本地系統帳戶」運行,一旦被駭客利用 SQL 注入或漏洞提權,即可取得 SYSTEM 最高權限,導致伺服器全面淪陷。因此,務必建立專用低權限帳戶運行 MySQL,並配合 NTFS 權限最小化授權。
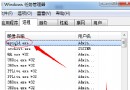
mysqlrun,設定強密碼,取消「使用者下次登入時必須變更密碼」,勾選「密碼永不過期」。mysqlrun → 僅保留「讀取」與「列出資料夾內容」,移除「讀取與執行」。SYSTEM、Administrators 等高權限帳戶 → 新增 mysqlrun → 授予「完全控制」。mysqlrun 及密碼 → 「套用」→ 重啟服務。mysqld-nt.exe 應顯示為 mysqlrun 使用者。「最小權限原則」是伺服器安全基石。將 MySQL 降權運行,配合目錄 ACL 精細控制,能將資料庫層面風險降至最低,是生產環境部署的必修課。
作者:聚友|出處:https://www.juyo.org