日常運維常使用實例管理員帳戶(SYSADM)執行所有命令,該帳戶擁有對所有工具、數據、對象的完全訪問權。為防止誤操作或惡意破壞導致數據損失,生產環境必須遵循最小權限原則:創建專用用戶/組,僅授予業務必需的權限集。本文通過一個完整實驗,演示如何在 Windows 環境下創建用戶、配置控制中心高級視圖、對表授予精細權限(SELECT/INSERT/UPDATE/DELETE),並驗證權限生效情況。
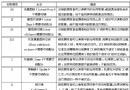
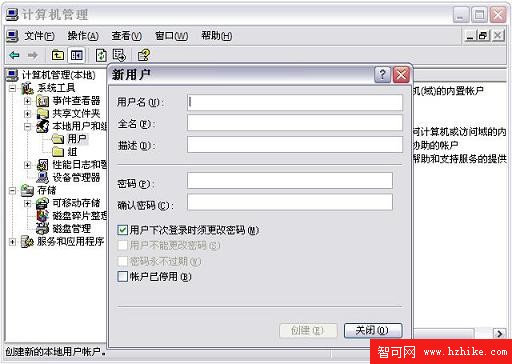
customerCustomer1A typical bookstore customeribmdb2admin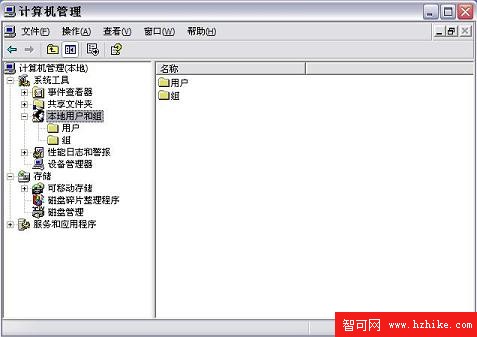
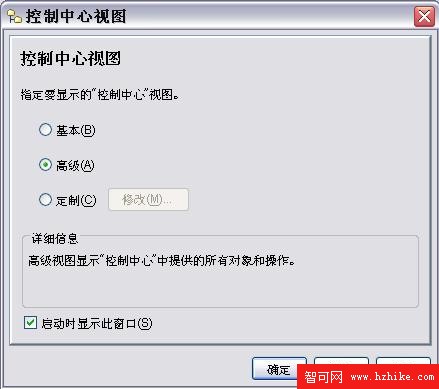
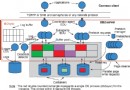
EXPRESS → Tables。CUSTOMERS 表選「特權」,打開「表特權」對話框(見圖 4)。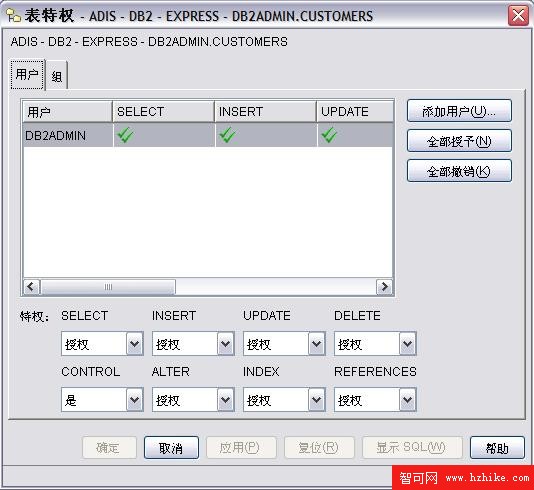
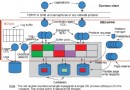
customer,確定(見圖 5)。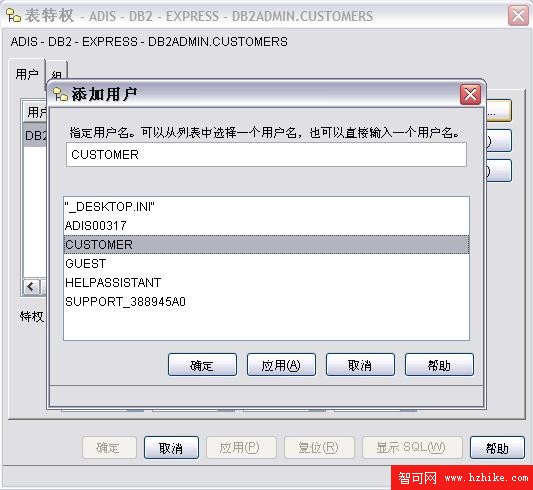
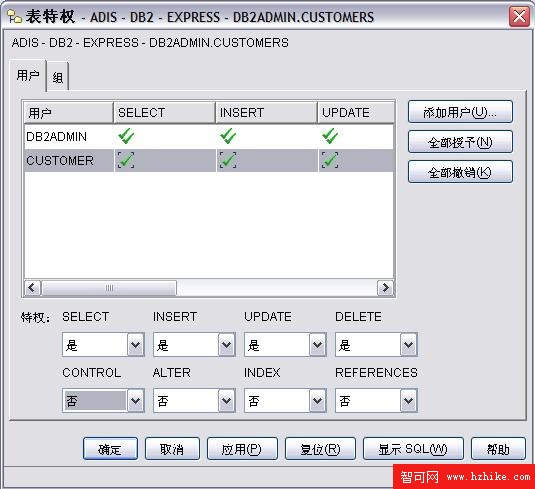
BOOKS 與 SALES 表:
BOOKS:僅授 SELECT(客戶不應修改庫存)。SALES:授 SELECT、INSERT(客戶可查看並下單,不可刪改銷售記錄,僅店員可改)。customer 帳戶連接數據庫。SELECT * FROM CUSTOMERS → 應成功。DELETE FROM SALES WHERE ... 或 UPDATE SALES SET ... → 應報錯「權限不足」。ROLE_CUSTOMER、ROLE_ANALYST),向組授權,再將用戶加入組,避免逐個用戶授權的維護地獄。通過「OS建用戶 → CC高級視圖 → 表級精細授權 → 實測驗證」四步走,落地最小權限原則。核心口訣:業務需要什麼,給什麼;不需要的,堅決不給。 善用組/角色機制,讓權限管理可控、可審計、可維護。