 動易 Access 數據遷移至 DedeCMS 的 PHP 腳本
遷移場景 將 ASP 系統「動易 SiteFactory」的 Access 數據庫(.mdb)中的文章數據導入 PHP 系統 DedeCMS(MySQL)。同理
PHP Gzip 輸出壓縮核心代碼解析
代碼來源與用途 這段代碼常見於早期 PHP「小偷」(采集/鏡像)程序中,用於動態 Gzip 壓縮輸出,減少傳輸體積、加快頁面加載。雖然現代 PHP 可通過 zl
PHP + Tidy:打造完美的 XHTML 清洗與安全過濾方案
背景:不可信的用戶輸入 網站核心流程是「用戶輸入 → 處理 → 輸出」。即便使用 FCKeditor、TinyMCE 等富文本編輯器,永遠不要信任用戶提交的數據
PHP 實現 MVC 架構:極簡模型層設計與實踐
關於 MVC 與性能的誤區 近期在技術群中聽到觀點:「使用 MVC 會導致大量數據庫操作,拖慢性能」。這其實是一個誤解。MVC 只是一種分層開發模式,本身不涉及
PHP 將相對路徑轉換為絕對路徑的實用函數
前言 在處理網頁內容抓取或 RSS 訂閱時,經常會遇到 HTML 中包含相對路徑(如 /images/logo.png 或 ../style.css)的情況。若
MySQL 查詢優化實戰:索引策略、避免全表掃描、臨時表加速與 SQL 重寫技巧
前言:查詢優化是資料庫效能的核心槓桿 在 OLTP/OLAP 系統中,**SELECT 語句佔比最高、代價最大**。百萬級資料表全表掃描動輒數十分鐘,經優化後可
PHP 字符轉義函數大全:配置、函數、最佳實踐與避坑指南
轉義相關配置指令 指令範圍說明狀態 magic_quotes_gpcGPC (GET/POST/COOKIE)自動轉義單雙引號、反斜線、NULLPHP
PHP 中英混排字串處理利器:判斷中文字節、反轉、截取、分行完整函數庫
痛點:PHP 內建字串函數「不懂中文」 `strlen()` 算位元組、`strrev()` 直接逐位元組反轉、`substr()` 硬切位元組——對於 UTF
Linux 系統安裝配置 Zend Optimizer 完整教程(針對 PHP 5.1+)
背景說明 Zend Optimizer 是 Zend 官方免費提供的 PHP opcode 緩存與優化器,可顯著提升 PHP 執行速度(典型提升 40%-100
Apache mod_encoding 導致 PHP 雙重 URL 解碼 Bug 解決方案
問題現象 啟用 Apache mod_encoding 模組後,PHP $_GET 參數出現雙重解碼。例如請求: GET /x.php?s=%252B%2F%2
解決 PHP 無法載入 MySQL 擴展:php_mysql.dll 載入失敗完整排查指南
現象描述 訪問 phpMyAdmin 提示「無法載入 mysql 擴展,請檢查 PHP 配置」,phpinfo() 中無 MySQL 區塊,錯誤日誌記錄 Una
DedeCMS 全站靜態化 URL 改造實戰指南(含 Apache/Nginx 重寫規則)
改造目標 將 DedeCMS 動態頁面(含 ?aid=、?tid= 參數)轉為靜態化 URL(如 /view-123.html、/list-5-1.html),
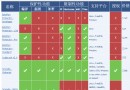 PHP 代碼加密工具横評:15 款 Encoder 現狀與選型建議
現狀概覽 截至目前,PHP 生態系中不存在同時滿足「免費」「開源」「成熟穩定」「廣泛相容」的代碼加密方案。市面上主流 Encoder 分為三類: 類別代表
 PHP GD 庫生成縮略圖:ImageCopyResized vs ImageCopyResampled 深度對比
兩大核心函數 GD 擴展提供兩個圖像縮放函數,參數完全一致,關鍵差異在於插值算法: 函數支援版本算法畫質速度 ImageCopyResized()所有
 使用 Xdebug 調試與優化 PHP 程式(一):安裝配置全攻略
為什麼需要專業調試器? 許多 PHP 開發者習慣用 echo、var_dump()、print_r() 甚至 printf() 進行調試。對於經驗豐富的工程師,
PHP 防禦 SQL 注入攻擊(一):原理剖析與入門防範
什麼是 SQL 注入? SQL 注入是駭客攻擊網站最常見手段之一。當應用程式未對用戶輸入進行嚴格驗證,直接拼接進 SQL 語句時,攻擊者可構造惡意輸入,改變 S


