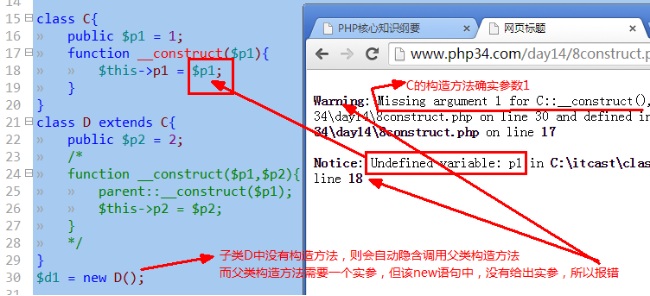
 PHP 建構子與解構子在繼承中的行為深度解析:自動呼叫、手動鏈結、final 限制
PHP 物件導向中,__construct() 與 __destruct() 在繼承體系中的呼叫順序與規則,常被誤解導致資源洩漏或重複初始化。本文透過圖文並茂的
 PHP + MSSQL 分頁查詢完整實作:兩種高效寫法與通用分頁類
SQL Server 無 LIMIT 子句,傳統分頁需用 TOP + NOT IN 或 ROW_NUMBER() 窗口函數。本文提供兩種經過實測的分頁寫法、完整
ThinkPHP / OneThink 整合微信 JSAPI 支付插件完整實戰
微信公眾號網頁支付(JSAPI)流程包含:網頁授權獲取 openid → 統一下單獲取 prepay_id → 前端 WeixinJSBridge 唤起支付 →
PHP 遠端檔案下載類:支援斷點續傳、大檔案、HTTP/1.1 協議完整實作
PHP 內建 file_get_contents()、copy() 等函數下載遠端檔案時,缺乏斷點續傳、進度控制、自定義 Header 能力。本文提供一個功能完
Java 實現 PHP pack/unpack 函數相容類:十六進制字串與位元組陣列互轉
PHP pack(H*, $hexStr) 與 unpack(H*, $binary) 常用於二進位協議、加密資料處理。Java 標準庫無直接對應方法,本文提供
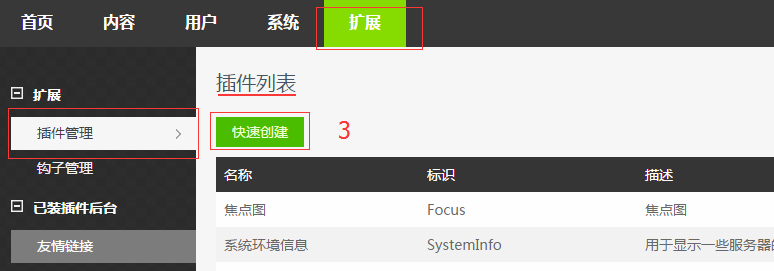 OneThink 後台建立外掛完整實戰:從建立模型到資料表自動遷移
OneThink(基於 ThinkPHP 3.2)提供視覺化外掛開發流程,開發者無需手寫大量樣板程式碼即可快速產出具備後台管理、前台鉤子渲染的功能模組。本文以「
PHP 大檔案上傳完整配置指南:突破 8MB 預設限制
PHP 預設上傳限制為 2MB,實務上常需支援超大檔案(如影片、安裝包)。本文系統整理 php.ini 關鍵參數、Apache/Nginx 相關設定與程式碼層面
 PHP 爬取天貓/淘寶商品評論與買家秀圖片實戰:從抓包到正則解析
淘寶/天貓商品評論透過 Ajax 動態載入,介面無法直接查看原始碼。本文分享如何透過抓包分析介面參數,結合 PHP cURL 與正則表達式,批量抓取指定商品的評
 PHP 生成圖片驗證碼完整實現(含幹擾線、幹擾點、字符旋轉)
驗證碼核心原理 圖片驗證碼通過 GD 庫動態生成:隨機選取字符 → 繪製到畫布 → 添加幹擾元素(線條、噪點、旋轉) → 輸出 PNG 圖片 → 將驗證碼存入
 Windows 環境下 PHP 安裝配置 PEAR 並實現 Mail 發送功能
PEAR 簡介與優勢 PEAR (PHP Extension and Application Repository) 是 PHP 官方擴展庫,提供標準化的可復用
PHP 使用 PEAR Mail 發送郵件完整教程(三種實現方式)
為什麼選擇 PEAR Mail? PHP 內置 mail() 函數在 Windows 環境下配置複雜且不支持 SMTP 認證。PEAR Mail 包提供完整的
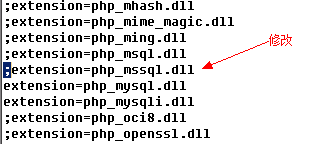 PHP 連接 SQL Server 2005 完整配置指南(三步走)
適用場景 本指南針對 PHP 5.x 環境連接 Microsoft SQL Server 2005 數據庫,適用於 Windows 平台下的 AppServ、X
PHP + jQuery AJAX 實現 JSON 數據交互完整實例
核心原理 利用 jQuery 的 $.ajax() 或 $.post() 方法,前端將表單數據序列化為 JSON 發送至 PHP 後端,後端處理後返回 JSON
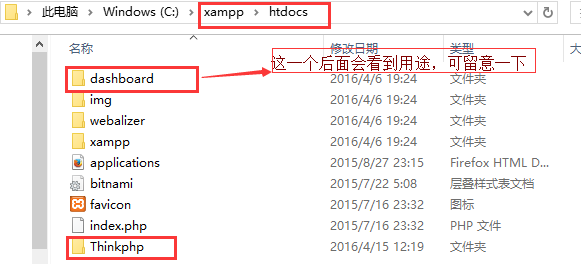 ThinkPHP 框架搭建全攻略:XAMPP 環境配置與常見問題解決
第一部分:ThinkPHP 3.2.3 框架搭建步驟 1. 環境準備 下載 XAMPP(集成 Apache、MySQL、PHP,版本建議 5.6 或 7.0
Laravel Eloquent ORM 獲取關聯表屬性值的實戰技巧
ORM 基礎概念 對象關係映射(ORM)是一種程序設計技術,用於實現面向對象編程語言中不同類型系統數據之間的轉換。它在效果上創建了一個可在編程語言中使用的「虛擬
PHP 3DES 加密報錯 Call to undefined function mcrypt_module_open() 完整解決方案
問題背景 在使用 PHP 進行 3DES 加密開發時,許多開發者會遇到 Call to undefined function: mcrypt_module_op
PHP + Ajax 實作三級聯動下拉選單完整教學(含資料庫設計)
三級聯動下拉選單(如:縣市 → 鄉鎮市區 → 村里)是常見的表單互動需求。本文提供完整可執行範例,涵蓋資料庫結構、後端 PHP、前端 JavaScript(原生
PHP 反序列化與物件注入漏洞深度解析:從原理到遠端 Shell 實戰
PHP 反序列化漏洞(Object Injection)是嚴重的安全隱患,攻擊者可透過精心構造的序列化字串,在應用程式呼叫 unserialize() 時觸發魔


