簽名完成後,JAD 文件將包含私鑰簽名與公鑰證書鏈。用記事本開啟可見新增屬性:
MIDlet-Certificate-1-1:您的簽名證書MIDlet-Certificate-1-2:中級 CA 證書(如 Thawte Code Signing CA)MIDlet-Certificate-1-3:根 CA 證書(如 Thawte Premium Server CA)MIDlet-Jar-RSA-SHA1:JAR 文件的 SHA-1 摘要簽名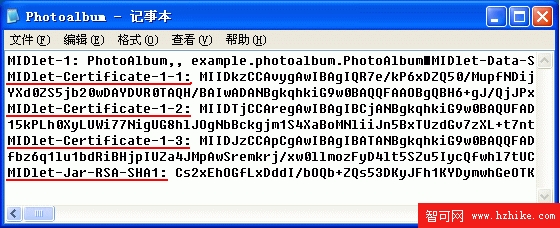
圖8:簽名後的 JAD 文件內容
建議先在工具包中點擊「運行」進行模擬器測試(圖9),確認無誤後再上傳伺服器。同時進行 OTA 模擬:「項目」→「通過 OTA 運行」,模擬真實下載安裝流程。安裝提示會顯示簽名證書頒發機構(CA)詳細資訊(圖10),讓用戶確信來源可信。
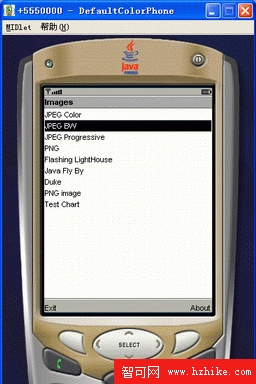
圖9:模擬器運行畫面
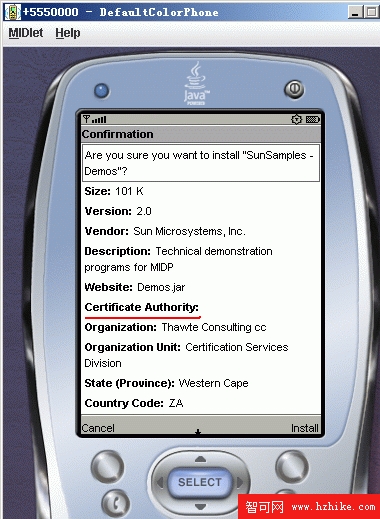
圖10:OTA 安裝顯示 CA 資訊
未簽名 MIDlet 安裝時會提示「Unidentified Third Party(代碼開發商身份無法確認)」(圖11),強烈建議用戶勿安裝,否則惡意代碼可能導致手機損壞。
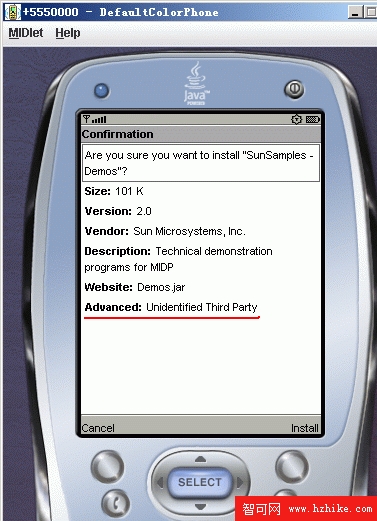
圖11:未簽名 MIDlet 安裝警告