// 關鍵指令
movsx edx, byte ptr ds:[edx+eax+1005340h] // edx=y<<5, eax=x
// 基址 0x01005340,(1,1) 對應 0x01005361
// 數值:0x0F=無雷, 0x8F=有雷, 0x10=邊界
0x010056A8 - 高度 (Height)
0x010056AC - 寬度 (Width)
0x010056A4 - 地雷數 (Mines)
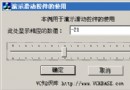
透過 GetDlgItemInt 斷點在「自訂」對話框確認。
// 1. 啟動掃雷進程
STARTUPINFO si = { sizeof(si) };
PROCESS_INFORMATION pi;
CreateProcess(L"WinMine.exe", nullptr, nullptr, nullptr, FALSE, 0, nullptr, nullptr, &si, &pi);

// 2. 讀取參數
DWORD h, w, mines;
ReadProcessMemory(pi.hProcess, (LPCVOID)0x010056A8, &h, 4, nullptr);
ReadProcessMemory(pi.hProcess, (LPCVOID)0x010056AC, &w, 4, nullptr);
ReadProcessMemory(pi.hProcess, (LPCVOID)0x010056A4, &mines, 4, nullptr);

// 3. 讀取雷區陣列 (h*w bytes)
BYTE* board = new BYTE[h*w];
ReadProcessMemory(pi.hProcess, (LPCVOID)0x01005340, board, h*w, nullptr);

// 4. 顯示:'0'=安全, 'X'=地雷
for (int y=0; yHKEY_CURRENT_USER\Software\Microsoft\WinMine 修改寬高、地雷數、計時器等數值,重開遊戲生效。
本文純屬逆向工程教學示範,嚴禁用於線上遊戲、競賽或任何違反使用條款的場合。單機離線遊戲分析屬合法研究範疇。