前提:網路與 TCP 協議本質不安全,HTTP 易遭攻擊。跨站腳本攻擊 (XSS) 常竊取 Session Cookie 劫持會話。示範用 Sniffer 監聽區域網封包,提取 16 進制 Cookie 值並解碼。實驗以博客園 .DottextCookie 為例:Firefox 登出後,在 Firebug 控制台注入 Cookie 值刷新即恢復登入狀態。無論 Cookie 是否加密,值一旦被竊即可劫持會話。
.DottextCookie
(圖片與程式碼片段保留)
ASP.NET MVC 中 TempData、ViewDat
目標:五顆星評分,實心對應分數,空心補足。兩層 div +
Enterprise Library 2.0 中的 Logg
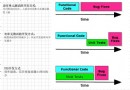
測試驅動開發(TDD, Test-Driven Develo