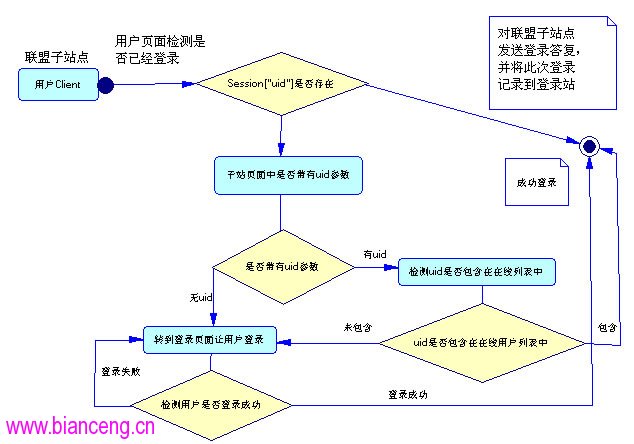
早期專案採用 Cookie + Session 實作 SSO,無獨立認證中心,各子站自行驗證 Cookie 寫入 Session。最大隱憂:Cookie 存放客戶端檔案,極易被竄改、攔截,不適合存放敏感資訊。
原理:成員站點將登入請求導向認證中心,認證中心驗證後建立 Session,再導回成員站點。Session 僅存在伺服器端,安全性大幅提升。
登入請求含用戶名、密碼等敏感資訊,傳輸過程極易被攔截竄改。原作者採用數位簽章機制(詳見第 2 篇),確保請求完整性與真實性,有效防範中間人攻擊。
理解 ASP.NET MVC 的請求執行流程,是進階開發、效
ADO.NET 架構概覽 ADO.NET 提供兩種存取模式:
ASP.NET 中有一系列驗證控制項,可方便驗證用戶輸入資料
需求 頁面提供關鍵字選擇介面:點擊按鈕彈出層 (DIV),層