 ADO Recordset.Open 參數完整解析:游標類型、鎖定模式與效能選型指南
ASP 開發中 Recordset.Open 的第三、四個參數(CursorType、LockType)常被寫成魔術數字 3, 3。本文完整拆解所有參數枚舉值、
Session ID 深度解析:ASP/ASP.NET 機制差異、無 Cookie 模式與 Web 伺服器叢集挑戰
HTTP 無狀態特性使得 Session ID 成為維持用戶狀態的關鍵。本文深入剖析傳統 ASP 與 ASP.NET 的 Session ID 生成、傳輸、儲存
IIS「Service Unavailable」錯誤完整解析:成因、排查與防範指南
當瀏覽網站出現「Service Unavailable」(服務不可用)白畫面,往往讓管理者措手不及。本文系統梳理錯誤含義、常見觸發場景、分級排查步驟與長效防範策
購物車系統架構深度解析:從 Session 爭議到訂單號生成最佳實踐
電商系統中購物車模組看似簡單,實則牽涉效能、一致性、用戶體驗與業務分析等多重考量。本文整理實戰經驗,針對四大核心議題提供架構級解答。 議題一:購物車資料該存
ASP 實用技巧:分頁邏輯優化與 RFC822 日期格式化函式
ASP 開發中,分頁運算與日期格式轉換是高頻需求。本文提供兩個經過實戰驗證的高效能函式,代碼精簡且相容性強,可直接整合至專案中。 技巧一:一行搞定分頁總頁數計
Access 資料庫防盜下載實戰:三大核心防護策略徹底解析
隨著個人網站普及,IIS + ASP + Access 架構因部署簡單成為首選。然而,資料庫(.mdb)若遭非法下載,將導致會員資料、交易紀錄等核心資產外洩。本
 驗證碼輸入錯誤怎麼辦?IE 瀏覽器設定快速修正指南
許多使用者在登入網路申報系統或註冊網站時,常遇到驗證碼輸入正確卻提示錯誤,或是驗證碼圖片長時間不更新、重新整理後依然無法通過驗證。這類問題多半是瀏覽器快取設定導
ASP 過濾 HTML 標簽並截取字符串:正則表達式與字節級截斷完整實現
ASP 缺乏內置 HTML 過濾與多字節字符串截取函數。本文提供兩個生產級函數:NoHTML (正則剝離所有標簽) 與 CutStr (按字節長度截取、中文佔
IIS 7/7.5/8/10 啟用 ASP 詳細錯誤與父路徑支援:HTTP 500 除錯實戰
問題現象 IIS 7+ 環境下執行 ASP 頁面出現 HTTP 500 - 內部伺服器錯誤**,瀏覽器無具體錯誤行號/描述,除錯極度困難。 三步驟啟用詳細錯誤
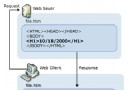 ASP 入門基礎教學:HTML/CSS/VBScript 前置知識、運作原理與第一個範例
學習前置知識 HTML / CSS**:熟練編寫靜態網頁結構與樣式。 VBScript**:ASP 預設伺服器端腳本語言,掌握變數、流程控制、函式、陣列、錯誤
ASP 基礎語法精要:伺服器端腳本標記、輸出指令、腳本語言宣告與大小陷阱
ASP 檔案結構 ASP 檔案 = **HTML 標籤 + 伺服器端腳本**。伺服器端腳本包裹在 <% ... %> 之間,在伺服器執行,**瀏覽器
ASP 獲取 HTML 表單提交資料:Request.QueryString vs Request.Form 完整實戰
兩大集合核心差異 特性Request.QueryStringRequest.Form 適用 MethodGETPOST 資料可見性網址列顯示 (如 ?name
301 永久重導向全面解析:SEO 權重傳遞、設定方法與常見誤區
什麼是 301 重導向? HTTP 狀態碼 301 Moved Permanently**,表示資源**永久移動**至新位置。瀏覽器與搜尋引擎收到 301 會:
ASP 平台主流 CMS 系統評比:動易、風訊、創力、JTBC、TSYS、喬客、科汛、新雲
選型關鍵維度 維度說明 授權模式開源/免費版/商業版/加密 DLL 限制 功能模組文章/下載/圖片/影音/商城/論壇/會員/採集/多語系 擴充性模組複製/欄位
正則表達式速查手冊:元字符、量詞、邊界、常用模式與 .NET 進階語法
基礎元字符速查 符號說明 .任意單一字元 (除換行符,單行模式下含換行) [abc]字元集合:符合 a、b、c 任一 [^abc]排除字元集合:非 a、b、c
ASP Server.Transfer 實戰:隱藏真實網址、URL 重寫與地址映射表技巧
核心差異:Transfer vs Redirect 特性Server.TransferResponse.Redirect 瀏覽器網址列**不變** (維持原網
ASP ContentType 屬性完整參考:MIME 類型設定與 300+ 檔案副檔名對照表
基本用法 <% Response.ContentType = text/html 預設 Response.ContentType = ima
ASP 防外部提交攻擊:HTTP_REFERER 驗證與 CSRF 簡易防護實作
威脅場景 惡意使用者將表單儲存至本機,修改 action 指向您的網站,繞過前端驗證直接提交惡意資料 (XSS、SQL Injection、垃圾內容)。 核心


