首頁
編程語言
C語言|JAVA編程
Python編程
網頁編程
ASP編程|PHP編程
JSP編程
數據庫
MYSQL數據庫|SqlServer數據庫
Oracle數據庫|DB2數據庫
您现在的位置: 程式碼之家 >> 編程語言 >  >> 更多程式語言 >> 更多程式設計知識

WebCruiser Web 漏洞掃描器使用教程:從安裝到三種掃描模式詳解

     編輯:更多程式設計知識

前言

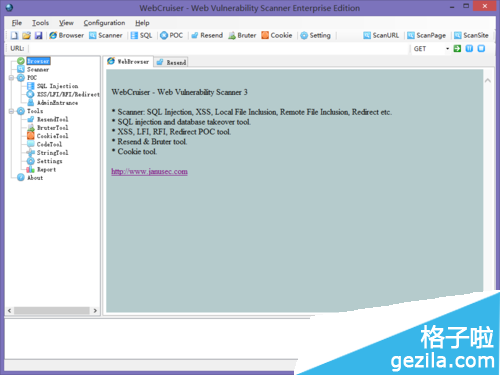
WebCruiser 是一款輕量級且功能強大的 Web 應用程式漏洞掃描器,支援 SQL Injection、XSS(跨站腳本)等常見漏洞的自動掃描與驗證。本文將引導你完成安裝、介面認識,並詳細說明三種掃描模式的適用場景。

安裝與啟動

  1. 確認系統已安裝 .NET Framework 2.0 或 3.5。
  2. 解壓下載的壓縮包。
  3. 直接雙擊 WebCruiserWVS.exe 執行(免安裝綠色版)。

WebCruiser 主介面

三種掃描模式深度解析

模式掃描範圍適用場景
ScanURL (掃描單一 URL) 僅掃描輸入的單一網址 快速驗證特定頁面、API 端點是否存在漏洞
ScanPage (掃描頁面及站內鏈接) 掃描指定頁面 + 該頁面內所有同目錄下的鏈接;跨目錄鏈接會被跳過 針對某個功能模組(如後台管理目錄)進行深度掃描
ScanSite (掃描整站) 掃描同域名下所有可達頁面;跨域名鏈接自動跳過 全站安全評估、上線前滲透測試

操作步驟

  1. 在頂部網址列輸入目標 URL(例如 https://example.com)。
  2. 根據需求選擇三種模式之一。
  3. 點擊工具列右上角的 「掃描」按鈕 開始。
  4. 掃描過程中可即時查看發現的漏洞列表、請求/回應詳情。
  5. 掃描完成後可匯出報告(HTML/CSV/XML)。

常見問題與技巧

  • 掃描速度慢:可在設定中調整並發執行緒數、請求超時時間。
  • 需登入的頁面:先在內建瀏覽器登入獲取 Cookie,再啟動掃描;或直接匯入 Cookie。
  • 誤報處理:利用內建的漏洞驗證功能(右鍵漏洞 → 驗證)人工確認。
  • 法律合規:僅對授權系統進行掃描,未經許可掃描他人網站屬違法行為。

總結

WebCruiser 以小巧著稱,卻涵蓋從單一 URL 驗證到全站掃描的完整工作流。熟練掌握三種模式的差異,能讓你在滲透測試、代碼審計輔助、上線前自檢等場景事半功倍。

  1. 上一篇文章:
  2. 下一篇文章:
Copyright © 程式碼之家 All Rights Reserved