Windows Vista 引入的 Internet Explorer 7 保護模式,是微軟為因應網頁惡意程式碼威脅,結合 Vista 核心安全機制 (UAC、完整性機制、UIPI) 而設計的沙箱式防護功能。啟用後,IE 進程以低完整性層級運行,大幅限制其寫入系統關鍵區域的能力,有效阻擋駭客利用瀏覽器漏洞植入惡意軟體、竄改首頁或劫持瀏覽器。
保護模式與 使用者帳戶控制 (UAC) 同源:最小權限原則。即使使用者為系統管理員,IE 進程也僅取得「瀏覽網頁所需的最低權限」,無法任意修改系統設定、註冊表、安裝 ActiveX 控制項、寫入受保護資料夾。
| 機制 | 角色 | 對 IE 保護模式的具體作用 |
|---|---|---|
| 使用者帳戶控制 (UAC) | 權限提升閘道 | 即使以管理員身分啟動 IE,其 Token 仍被濾除為標準使用者權限,無法直接執行需提升權限的動作。 |
| 完整性機制 (Integrity Mechanism) | 強制存取控制核心 | 系統物件 (檔案、登錄、程序) 標記完整性層級: • High:系統服務、管理員提升程序 • Medium:一般使用者程序 (預設) • Low:IE 保護模式進程 低層級進程無法寫入 Medium/High 物件,只能存取 %LocalAppData%\Microsoft\Windows\Temporary Internet Files\Low 等低完整性資料夾。 |
| 使用者介面特權隔離 (UIPI) | 訊息傳遞防火牆 | 阻擋低完整性進程向高完整性視窗發送視窗訊息 (WM_*) 或使用 Hook API,防止「碎裂攻擊」提升權限。 |
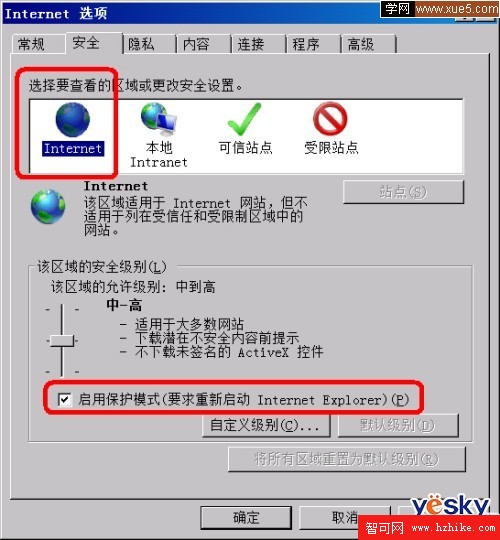
建議:Internet 區域務必啟用;內部網路/信任網站若確信環境安全,可視情況停用以相容舊版 ActiveX 元件,但需評估風險。
Downloads 或 Temporary Internet Files\Low,無法直接存至 C:\、Program Files、Windows 等系統目錄。Computer Configuration → Administrative Templates → Windows Components → Internet Explorer → Internet Control Panel → Security Page) 統一強制啟用/停用各區域保護模式,防止使用者誤關。IE 7 保護模式是 Vista 安全架構的關鍵一環,透過低完整性進程 + UIPI + UAC 三重防線,將瀏覽器這一最大攻擊面有效隔離。雖然現代瀏覽器 (Chrome, Firefox, Edge) 採用更進階的沙箱技術 (Site Isolation, Process Sandbox),但理解 IE 保護模式的設計思維,對於維護舊版企業系統、分析 Windows 安全演進歷程,仍具重要參考價值。