首頁
編程語言
C語言|JAVA編程
Python編程
網頁編程
ASP編程|PHP編程
JSP編程
數據庫
MYSQL數據庫|SqlServer數據庫
Oracle數據庫|DB2數據庫
您现在的位置: 程式碼之家 >> 編程語言 >  >> 更多程式語言 >> Delphi

「熊貓燒香」病毒原始碼流出啟示:技術雙面刃與產業反思

     編輯:Delphi

事件回顧

2007 年初,「熊貓燒香」作者落網,但其 Delphi 版本原始碼(含多個變種)已在網路上廣泛散播。任何人透過搜尋引擎即可取得,導致大量變種持續出現,甚至出現「金豬鬧春」等節日主題版本。

原始碼關鍵特徵分析

主程式流程

  • 判斷作業系統版本,Win9x 註冊服務進程,NT 嘗試遠程線程注入 Explorer。
  • 若為原始病毒體(檔名 Japussy.exe)直接進入感染迴圈;若為寄生於宿主,則先分離宿主程式(檔名尾端加空格)並啟動,自身繼續感染。
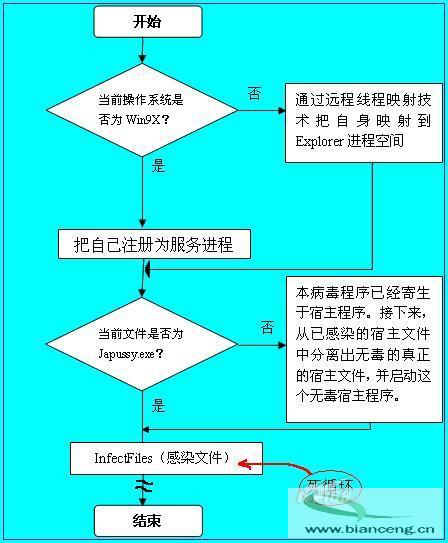
主程式流程圖

感染與破壞邏輯

  • InfectFiles:死循環掃描所有磁碟,呼叫 LoopFiles 遞迴處理。
  • LoopFiles:依副檔名分類處理——可執行檔感染、網頁檔植入 iframe、通訊錄竊取、日文系統下大量文檔媒體檔銷毀(SmashFile)。
  • 反分析:Sleep(200) 降低 CPU 佔用,PeekMessage 防止假死。

啟示與反思

1. 病毒編寫門檻大幅降低

網路教學資源豐富、開發工具普及,使得惡意程式開發不再是少數人專利。Delphi 等 RAD 工具更讓邏輯實現變得極為簡單。

2. 傳播向量多元化與自動化

結合本地感染、網頁掛馬、郵件群發、IM 傳播等手段,利用廣泛的網際網路連結實現指數級擴散。

3. 原始碼流出的雙面效應

  • 正面:安全研究者可深入分析樣本,提升檢測能力;教學案例豐富。
  • 負面:腳本小子(Script Kiddies)可輕易修改重編產生大量變種,形成「灰色產業鏈」上游原料。

4. 流氓軟體與病毒界限模糊

病毒作者留言雖稱「無商業目的」,但多個變種後台點擊境外網站、植入盜號木馬,顯示明確獲利意圖。國內軟體市場亂象(強制安裝、難以解除、劫持瀏覽器等)與病毒行為高度重疊,若缺乏根本整治,類似原始碼流出將持續助長灰色產業。

結語

技術本身中立,關鍵在於使用者意圖與法律規範。建立完善的軟體供應鏈安全審核、加強網路犯罪偵查能力、推廣安全開發生命週期(SDL),才是從根本上遏制惡意程式泛濫的正道。

  1. 上一篇文章:
  2. 下一篇文章:
Copyright © 程式碼之家 All Rights Reserved