首頁
編程語言
C語言|JAVA編程
Python編程
網頁編程
ASP編程|PHP編程
JSP編程
數據庫
MYSQL數據庫|SqlServer數據庫
Oracle數據庫|DB2數據庫
您现在的位置: 程式碼之家 >> 編程語言 >  >> 更多程式語言 >> Delphi

《熊貓燒香》病毒 Delphi 變種原始碼分析與防範對策

     編輯:Delphi

前言

「熊貓燒香」(W32.Japussy.Worm)是 2006 年底至 2007 年初在中國大陸大規模爆發的蠕蟲病毒,其 Delphi 實作版本(通稱 Japussy)原始碼曾在網路上廣泛流傳。本文針對該變種核心邏輯進行靜態分析,說明其感染機制、破壞行為與持久化手法,並提供相應防禦建議。聲明:本文僅供安全研究與教學用途,嚴禁用於惡意用途。

核心模組架構

病毒主程式採用經典三模組設計:

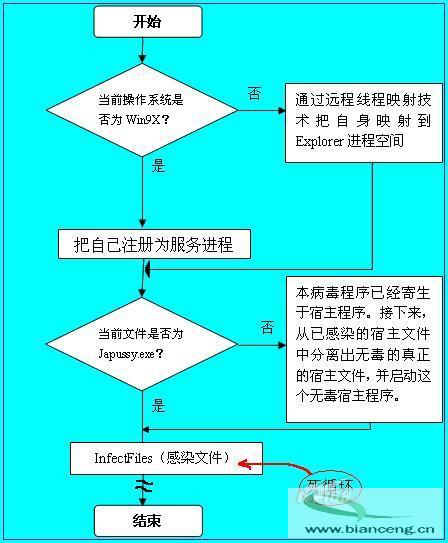
  • 保護模組:於 Win9x 系統呼叫 RegisterServiceProcess 將自身註冊為服務進程隱藏任務管理器顯示;於 NT 核心系統嘗試遠程線程注入 Explorer.exe 達到同樣目的。
  • 感染模組:掃描本地固定磁碟與網路磁碟,針對 .EXE、.SCR 進行 PE 檔感染(將病毒體寫入檔頭並保留宿主圖示),對 .HTM/.HTML/.ASP 植入隱藏 iframe 指向惡意下載頁,另竊取 Outlook/Foxmail 通訊錄發送帶毒郵件。
  • 發作模組:偵測系統代碼頁為 932(日文版)時,大量覆寫並刪除文檔、媒體、壓縮檔等常見副檔名檔案(SmashFile 程序)。

關鍵技術細節

PE 檔感染流程

  1. 檢查目標檔案是否為 PE 格式(搜尋 "PE" 標記)。
  2. 讀取檔尾 4 字節判斷感染標記(0x44444444)。
  3. 提取宿主主圖示(744 位元組),寫入病毒體對應位置以保持外觀一致。
  4. 將病毒體(約 82KB)寫入檔頭,宿主程式碼後移,檔尾寫入感染標記。

反分析與隱藏技巧

  • 主迴圈每處理一檔案 Sleep(200) 降低 CPU 佔用率。
  • 發送郵件前 Sleep(5分鐘) 降低網路特徵明顯度。
  • 使用 PeekMessage 處理訊息佇列避免程式假死引起懷疑。

危害評估與防禦建議

該病毒結合本地感染、網頁掛馬、郵件傳播與針對性破壞,屬典型複合型蠕蟲。防禦重點:

  1. 部署具備行為分析的端點防護軟體,攔截可疑 PE 寫入與大量檔案刪除行為。
  2. 關閉不必要的磁碟共享,限制網路磁碟寫入權限。
  3. 郵件伺服器啟用附件掃描與巨集腳本封鎖。
  4. 定期備份關鍵資料,離線存儲以防勒索與破壞。
熊貓燒香感染後圖示
主程式流程圖
  1. 上一篇文章:
  2. 下一篇文章:
Copyright © 程式碼之家 All Rights Reserved